· Mehdi Aroui · Microsoft 365 und Cloud · Lesedauer von ca. 18 Min.
Entra Passkeys: SMS-MFA bis Februar 2027 ablösen
Microsoft macht Passkeys in Entra ID zum Standard und beendet am 1. Februar 2027 die eigene Zustellung von SMS- und Sprachanruf-MFA. Was sich ändert, welche Konten betroffen sind und worauf Administratoren bei der Umstellung achten sollten.
Microsoft verändert die Anmeldung an Microsoft 365 und Microsoft Entra ID grundlegend. Seit dem 1. September 2026 werden Passkeys für Benutzer, die bislang für SMS- oder Telefon-MFA freigeschaltet sind, schrittweise automatisch aktiviert.
Das ist allerdings erst der Anfang.
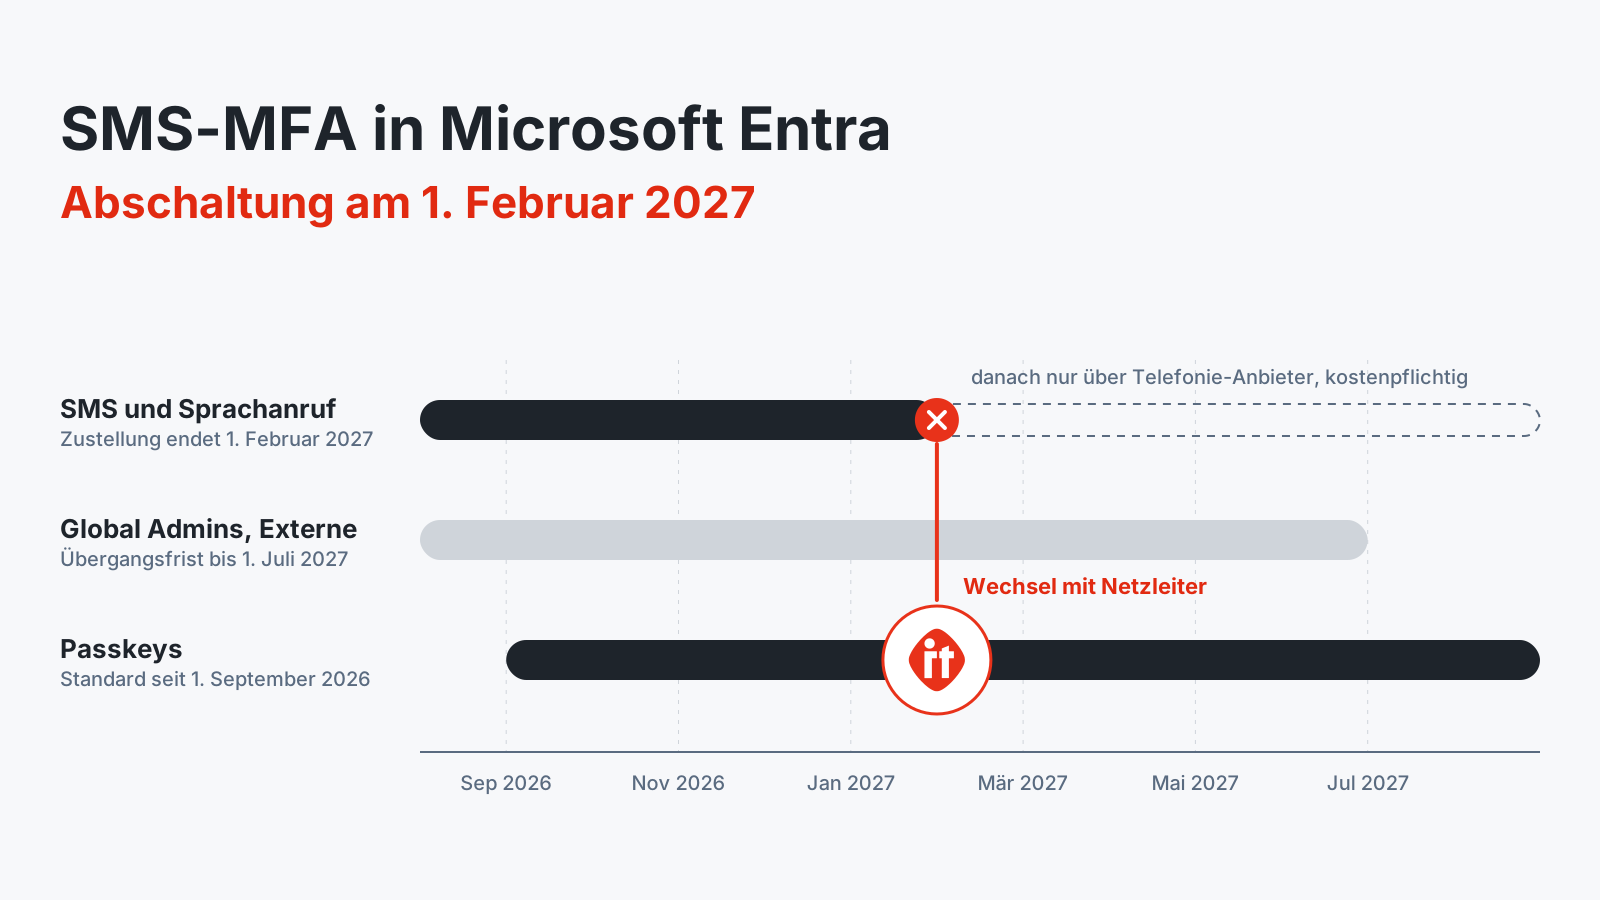
Am 1. Februar 2027 beendet Microsoft die eigene Bereitstellung von SMS- und Sprachanrufen für die Authentifizierung in Microsoft Entra ID. Für Global Administratoren und externe Benutzer gilt eine Übergangsfrist bis zum 1. Juli 2027 (Microsoft Learn, Stand: September 2026). Unternehmen, die ihre Microsoft-365-Anmeldung noch wesentlich auf SMS-Codes oder telefonische Bestätigung stützen, sollten ihre Umgebung deshalb jetzt prüfen und die Umstellung planen.
Für kleine und mittlere Unternehmen ist das kein Grund zur Panik. Es ist aber auch kein Thema, das man bis Januar 2027 liegen lassen sollte.
Netzleiter unterstützt Unternehmen bei der Prüfung der bestehenden Entra-Konfiguration, der Einführung von Passkeys, der Migration bestehender MFA-Verfahren und dem anschließenden Betrieb der Microsoft-365-Umgebung.
Was ändert Microsoft konkret?
Seit dem 1. September 2026 nimmt Microsoft Änderungen an Entra ID vor, die insbesondere Benutzer betreffen, für die SMS oder Sprachanruf als Authentifizierungsmethode aktiviert wurden.
Diese Benutzer werden automatisch für Passkeys freigeschaltet. Microsoft kann sie anschließend bei der Anmeldung auffordern, einen Passkey zu registrieren.
Die bestehende SMS-MFA verschwindet dabei nicht sofort.
Die entscheidende Frist ist der:
1. Februar 2027
Ab diesem Zeitpunkt stellt Microsoft seine eigene Telekommunikationszustellung für SMS und Sprachanrufe als native Entra-Funktion ein. Ausgenommen sind bis zum 1. Juli 2027 nur Global Administratoren und externe Benutzer.
Unternehmen haben damit grundsätzlich zwei Möglichkeiten.
Sie migrieren ihre Benutzer auf Passkeys oder eine andere geeignete, möglichst phishingresistente Authentifizierungsmethode.
Oder sie benötigen aus betrieblichen Gründen weiterhin SMS oder Telefon und binden dafür einen kundenseitig verwalteten Telekommunikationsanbieter an. Diese Anbieter lassen sich ab dem 30. Oktober 2026 über den Microsoft Security Store einrichten und werden je nach Anbieter und Nutzung separat abgerechnet.
Für die meisten klassischen Microsoft-365-Umgebungen dürfte der sinnvollere Weg die Migration auf Passkeys und andere moderne Authentifizierungsmethoden sein.
Netzleiter kann dabei sowohl die technische Bestandsaufnahme als auch die Planung und Umsetzung des Rollouts übernehmen.
Was ist ein Passkey?
Ein Passkey ersetzt die klassische Kombination aus Benutzername, Kennwort und zusätzlichem Einmalcode zunehmend durch ein kryptografisches Verfahren.
Der Benutzer bestätigt die Anmeldung beispielsweise mit:
- Windows Hello
- Fingerabdruck
- Gesichtserkennung
- Geräte-PIN
- Microsoft Authenticator
- einem FIDO2-Sicherheitsschlüssel
- einem synchronisierten Passkey auf einem unterstützten Endgerät
Das Kennwort muss bei einer vollständig passwortlosen Anmeldung nicht mehr eingegeben werden.
Technisch basiert das Verfahren auf FIDO2 und WebAuthn.
Der wesentliche Sicherheitsunterschied liegt darin, dass kein gemeinsames Geheimnis wie ein Kennwort oder SMS-Code zwischen Benutzer und Dienst übertragen werden muss. Die Grundlagen zu FIDO2 und passwortloser Anmeldung beschreibt unser Beitrag Passkeys und FIDO2: Passwortlos im Unternehmen.
Warum Microsoft SMS-MFA abschafft
SMS-MFA war jahrelang deutlich besser als gar keine Mehrfaktor-Authentifizierung.
Das Problem ist inzwischen die Qualität des zweiten Faktors.
SMS-Nachrichten können beispielsweise durch Social Engineering, kompromittierte Mobilfunkkonten oder bestimmte Phishing-Verfahren angegriffen werden. Auch Benutzer können einen angezeigten Code auf einer gefälschten Anmeldeseite eingeben.
Passkeys funktionieren anders.
Der Passkey ist kryptografisch an den tatsächlichen Dienst gebunden. Eine gefälschte Webseite kann ihn nicht einfach wie einen sechsstelligen SMS-Code entgegennehmen und anschließend beim echten Microsoft-Login wiederverwenden.
Microsoft stuft Passkeys deshalb als phishingresistente Authentifizierung ein.
Für Unternehmen bedeutet die Änderung:
MFA bleibt wichtig, aber nicht jede MFA-Methode bietet denselben Schutz.
Genau deshalb gehört die Auswahl der Authentifizierungsmethoden inzwischen zur grundlegenden Microsoft-365-Sicherheitsarchitektur.
Bei Netzleiter ist Entra ID deshalb nicht nur ein Login-Verzeichnis. Conditional Access, MFA, getrennte Administratorenkonten und geeignete Authentifizierungsmethoden gehören zur Härtung einer Microsoft-365-Umgebung.
Bedeutet die automatische Microsoft-Umstellung, dass Unternehmen nichts tun müssen?
Nein.
Das ist wahrscheinlich das wichtigste Missverständnis bei dieser Änderung.
Microsoft kann Benutzer automatisch für Passkeys freischalten und eine Registrierungskampagne aktivieren. Microsoft kennt aber nicht die betrieblichen Abläufe eines Unternehmens.
Microsoft weiß beispielsweise nicht,
- welche Mitarbeiter ausschließlich am Firmen-PC arbeiten
- welche Benutzer private Smartphones verwenden dürfen
- welche Arbeitsplätze von mehreren Mitarbeitern genutzt werden
- welche Administratoren besonders geschützt werden müssen
- welche Mitarbeiter kein Smartphone besitzen
- welche Altanwendungen bestimmte Anmeldeverfahren voraussetzen
- welche Konten technische oder organisatorische Sonderfälle darstellen
Deshalb sollte ein Unternehmen nicht einfach darauf warten, dass Microsoft den Benutzer irgendwann einen Registrierungsdialog zeigt.
Netzleiter kann vor dem eigentlichen Rollout prüfen, welche Authentifizierungsmethode zu welchem Benutzer und welchem Gerätetyp passt.
Gerade bei 10, 20 oder 50 Mitarbeitern verhindert diese Vorbereitung später unnötige Supportfälle.
Passkey ist nicht gleich Passkey
Auch bei Passkeys gibt es unterschiedliche Modelle.
Microsoft Entra ID unterstützt inzwischen sowohl synchronisierte Passkeys als auch gerätegebundene Passkeys.
Ein synchronisierter Passkey kann beispielsweise über einen kompatiblen Passkey-Provider zwischen Geräten des Benutzers synchronisiert werden.
Das ist komfortabel.
Für besonders privilegierte Benutzer kann dagegen ein gerätegebundener Passkey oder ein physischer FIDO2-Sicherheitsschlüssel sinnvoller sein.
Ein Unternehmen muss deshalb nicht für sämtliche Benutzer exakt dasselbe Verfahren einsetzen.
Ein typisches Konzept könnte beispielsweise so aussehen:
Normale Mitarbeiter verwenden einen geeigneten synchronisierten oder gerätegebundenen Passkey.
Arbeitsplatzrechner verwenden Windows Hello beziehungsweise eine passende Microsoft-Entra-Passkey-Konfiguration.
Administratoren erhalten strengere Vorgaben und gegebenenfalls hardwaregebundene FIDO2-Anmeldeverfahren.
Sonderkonten werden separat bewertet.
Welche Variante sinnvoll ist, hängt von Geräten, Microsoft-365-Lizenzen, Sicherheitsanforderungen und Arbeitsabläufen ab.
Netzleiter kann dafür ein einheitliches Authentifizierungskonzept entwickeln und in Entra ID umsetzen.
Windows Hello bleibt wichtig
Unternehmen mit verwalteten Windows-Geräten sollten Passkeys nicht isoliert betrachten.
Microsoft weist ausdrücklich darauf hin, dass Microsoft Entra Passkey unter Windows Windows Hello for Business nicht ersetzt.
Für verwaltete, in Microsoft Entra eingebundene Unternehmensgeräte bleibt Windows Hello for Business ein wichtiger Bestandteil der Microsoft-Identitätsarchitektur.
Das zeigt, warum ein einfacher Schalter im Entra Admin Center noch keine Migrationsstrategie darstellt.
Passkeys müssen zur bestehenden Geräteverwaltung passen.
Dazu gehören je nach Umgebung beispielsweise:
- Microsoft Entra ID
- Windows Hello for Business
- Microsoft Intune
- Conditional Access
- Microsoft Authenticator
- FIDO2-Sicherheitsschlüssel
- bestehende MFA-Richtlinien
Netzleiter betrachtet bei einer Umstellung deshalb nicht nur die einzelne Authentifizierungsmethode, sondern die komplette Anmeldung des Benutzers.
Was passiert ab dem 1. Februar 2027?
Ab diesem Datum stellt Microsoft die eigene Zustellung von SMS- und Voice-MFA ein. Das gilt für alle Benutzer außer Global Administratoren und externen Benutzern, für diese beiden Gruppen folgt derselbe Schritt am 1. Juli 2027. Interne Gastbenutzer fallen unter den Februar-Termin.
Wer diese Verfahren aus einem nachvollziehbaren betrieblichen Grund weiterhin benötigt, muss einen unterstützten kundenseitig verwalteten Telekommunikationsanbieter einsetzen.
Microsoft empfiehlt allerdings ausdrücklich die Migration auf Passkeys oder eine andere phishingresistente Authentifizierungsmethode.
Besonders kritisch wird die Situation für Benutzer, deren einzige MFA-Methode SMS oder Sprache ist. Sie erhalten ab dem Stichtag bei der Anmeldung eine Aufforderung zur Passkey-Registrierung, die sich nicht mehr überspringen lässt. Erst nach der Registrierung geht die Anmeldung weiter.
Die Änderung betrifft auch die Self-Service-Kennwortrücksetzung. Wer sein Kennwort bisher per SMS-Code selbst zurückgesetzt hat, braucht ab Februar einen anderen Weg.
Deshalb sollte bereits vorher geklärt werden:
Welche Benutzer verwenden noch SMS?
Wer verwendet Voice-MFA?
Welche Benutzer haben bereits Microsoft Authenticator?
Wer besitzt bereits einen Passkey?
Welche Geräte unterstützen das gewünschte Verfahren?
Welche Benutzer benötigen eine Alternative?
Welche Konten sind privilegiert?
Das lässt sich über die Entra-Authentifizierungsinformationen und die vorhandenen Richtlinien strukturiert erfassen.
Netzleiter kann diese Bestandsaufnahme für bestehende Microsoft-365-Umgebungen durchführen und daraus einen Migrationsplan erstellen.
Unser empfohlener Ablauf für Unternehmen
Wir empfehlen keine unkontrollierte Aktivierung für sämtliche Benutzer an einem Freitagnachmittag.
Ein sauberer Rollout beginnt mit einer Bestandsaufnahme.
1. Bestehende Authentifizierungsmethoden prüfen
Zunächst wird ermittelt, welche Methoden aktuell verwendet werden.
Besonders relevant sind Benutzer, die noch SMS oder Telefon als MFA-Methode nutzen.
Daneben sollten bestehende Einstellungen für Microsoft Authenticator, FIDO2, Windows Hello und Passkeys geprüft werden.
Netzleiter übernimmt diese Analyse auf Wunsch direkt in der Microsoft-Entra-Umgebung.
2. Benutzergruppen unterscheiden
Nicht jeder Benutzer benötigt dieselbe Konfiguration.
Typische Gruppen sind beispielsweise normale Büroarbeitsplätze, mobile Mitarbeiter, Geschäftsführer, Administratoren und Mitarbeiter an gemeinsam genutzten PCs.
Auch externe Benutzer und Sonderkonten müssen berücksichtigt werden.
3. Zielverfahren festlegen
Anschließend wird festgelegt, welche Authentifizierungsmethode für welche Gruppe verwendet werden soll.
Für viele Benutzer dürfte ein Passkey die sinnvollste zukünftige Methode sein.
Bei Administratoren können strengere Vorgaben sinnvoll sein.
4. Pilotgruppe aufbauen
Vor einem flächendeckenden Rollout sollte eine kleine Gruppe die neue Anmeldung im Alltag testen.
Dabei zeigt sich schnell, ob bestimmte Anwendungen, Smartphones oder Arbeitsplätze Probleme verursachen.
Netzleiter kann die Pilotgruppe konfigurieren und die Rückmeldungen direkt in die weitere Konfiguration übernehmen.
5. Registrierungskampagne kontrolliert einsetzen
Microsoft Entra kann Benutzer während der Anmeldung gezielt zur Einrichtung eines Passkeys auffordern.
Diese Registrierungskampagnen lassen sich verwalten und auf Benutzer beziehungsweise Gruppen ausrichten.
Damit wird die Umstellung skalierbar.
Entscheidend ist aber, dass Helpdesk und Benutzer vorher wissen, was passiert.
Ein überraschender Dialog mit der Aufforderung, einen neuen Sicherheitsschlüssel einzurichten, produziert sonst genau die Supportanrufe, die eine geplante Migration vermeiden soll.
6. Alte Methoden zurückbauen
Nachdem die neue Anmeldung getestet wurde, können schwächere Verfahren kontrolliert entfernt werden.
Das sollte nicht blind erfolgen.
Zuerst muss sichergestellt werden, dass der Benutzer tatsächlich über eine funktionierende Alternative verfügt.
7. Dokumentation und Support anpassen
Auch der Helpdesk muss wissen, wie beispielsweise ein neues Smartphone, ein verlorener Sicherheitsschlüssel oder ein defektes Notebook behandelt werden.
Ein modernes Authentifizierungssystem braucht deshalb auch einen definierten Wiederherstellungsprozess.
Netzleiter kann diese Prozesse gemeinsam mit der technischen Umstellung dokumentieren und anschließend im laufenden IT-Support übernehmen.
Aus der Administration: Was im Tenant passiert
Der Ablauf oben beschreibt, was ein Unternehmen entscheiden muss. Aus Sicht der Systemadministration sieht dieselbe Umstellung anders aus. Hier laufen Richtlinien, Anmeldeprotokolle und Supportanrufe zusammen, und hier zeigen sich die Stellen, an denen eine Migration in der Praxis hängen bleibt.
Microsoft hat im Tenant bereits Einstellungen geändert
Seit dem 1. September 2026 ist die Umstellung in vielen Tenants aktiv, auch wenn im Unternehmen niemand etwas angeklickt hat. Benutzer, die in der Richtlinie für Authentifizierungsmethoden oder in den älteren MFA-Einstellungen für SMS oder Sprachanruf freigeschaltet sind, landen automatisch in einem Passkey-Profil, das alle Passkey-Typen zulässt. Die Registrierungskampagne steht auf „Von Microsoft verwaltet“.
Für Administratoren sind zwei Details dieser Voreinstellung relevant. Benutzer können die Aufforderung zur Passkey-Registrierung standardmäßig beliebig oft verschieben. Wer auf „Später“ klickt, bleibt bei SMS, und die Zahl der offenen Fälle sinkt nicht von selbst.
Außerdem erlaubt das automatisch angelegte Profil synchronisierte Passkeys, die etwa im privaten iCloud-Schlüsselbund oder im Google Passwortmanager eines Mitarbeiters liegen. Ob die Anmeldung am Firmenkonto in einem privaten Cloud-Konto gespeichert werden darf, sollte das Unternehmen selbst entscheiden. Die Microsoft-Voreinstellung beantwortet diese Frage stillschweigend mit Ja.
Microsoft bietet bis zum 1. Februar 2027 einen vorübergehenden Ausstieg aus der automatischen Aktivierung an. Das verschafft Zeit für eine eigene Konfiguration, der Stichtag verschiebt sich dadurch nicht. Für die Durchsetzung gibt es keinen Ausstieg.
Registriert heißt noch nicht genutzt
Die Übersicht der registrierten Methoden zeigt, was ein Benutzer irgendwann eingerichtet hat. Welche Methode er tatsächlich verwendet, steht in den Anmeldeprotokollen. Für eine belastbare Bestandsaufnahme braucht es beide Sichten. Microsoft stellt zusätzlich ein PowerShell-Analysewerkzeug bereit, das mit Leserechten auf den Tenant auskommt.
In gewachsenen Tenants kleiner Unternehmen tauchen dabei immer wieder ähnliche Befunde auf. Microsoft Authenticator ist registriert, lief aber auf einem Smartphone, das längst ausgetauscht wurde, und die SMS ist die einzige Methode, die noch funktioniert. Die hinterlegte Mobilnummer gehört einem ehemaligen Mitarbeiter oder dem Diensthandy am Empfang. Manchmal hängen mehrere Konten an derselben Nummer.
Die Konten, an die niemand denkt
Die normalen Benutzerkonten machen selten den Aufwand. Schwierig wird es bei Konten, die keiner einzelnen Person gehören. Typisch sind Funktionspostfächer wie info@ oder praxis@, an denen sich mehrere Personen direkt anmelden und deren MFA über das Telefon am Empfang läuft. Ein persönlicher Passkey passt dazu schlecht. Sauberer ist in den meisten Fällen ein persönliches Konto je Mitarbeiter mit Zugriffsrechten auf das gemeinsame Postfach.
Ähnlich verhält es sich mit dem Administratorkonto aus der Ersteinrichtung, dessen zweiter Faktor bis heute die Mobilnummer der Geschäftsführung ist. Für Global Administratoren gilt zwar die längere Frist bis zum 1. Juli 2027. Aus Sicht der Administration ist das kein Grund, sie zuletzt umzustellen, denn gerade diese Konten sollten als erste phishingresistent angemeldet werden.
Notfallkonten gehören nicht an eine SMS. Sie erhalten einen FIDO2-Sicherheitsschlüssel, der sicher verwahrt wird, und jede Anmeldung an ihnen löst eine Benachrichtigung aus.
Die Kennwortrücksetzung hängt mit dran
Viele Unternehmen haben die Self-Service-Kennwortrücksetzung eingerichtet, damit Mitarbeiter ein vergessenes Kennwort per SMS-Code selbst zurücksetzen können. Die Abschaltung gilt laut Microsoft auch für diesen Weg. Wer ihn nicht ersetzt, bekommt ab Februar genau die Anrufe zurück, die die Selbstbedienung einmal eingespart hat.
Der Helpdesk wird zum neuen Einfallstor
Ein Passkey lässt sich nicht auf eine gefälschte Anmeldeseite umleiten. Angreifer weichen deshalb auf den Wiederherstellungsprozess aus. Der typische Anruf beginnt mit dem Hinweis, das Smartphone sei neu und die Anmeldung müsse zurückgesetzt werden.
Wenn der Helpdesk daraufhin die registrierten Methoden löscht und eine neue Registrierung erlaubt, war die phishingresistente Anmeldung umsonst. Vor jeder Zurücksetzung muss deshalb die Identität des Anrufers geprüft werden, etwa per Rückruf an eine bekannte Nummer, durch Bestätigung der Führungskraft oder persönlich vor Ort.
Für die anschließende Neueinrichtung eignet sich ein befristeter Zugriffspass (Temporary Access Pass). Der Administrator stellt ihn nach der Identitätsprüfung aus, er gilt nur für kurze Zeit und ermöglicht die Einrichtung eines neuen Passkeys. Das ist deutlich sauberer als die verbreitete Praxis, MFA für ein Konto „kurz“ abzuschalten.
Registrierung ist noch keine Durchsetzung
Ein Benutzer mit Passkey kann sich weiterhin per SMS anmelden, solange die Richtlinie SMS erlaubt. Phishingresistent wird die Anmeldung erst, wenn Conditional Access für bestimmte Konten oder Anwendungen eine entsprechende Authentifizierungsstärke verlangt. Das setzt Microsoft Entra ID P1 voraus, das beispielsweise in Microsoft 365 Business Premium enthalten ist. Wie sich Conditional Access im KMU aufbauen lässt, zeigt unser Beitrag Entra ID: Zero Trust und Conditional Access im KMU.
In der Praxis beginnen wir mit den Administratorkonten. Neue Richtlinien laufen zuerst im Modus „Nur Bericht“, Notfallkonten bleiben konsequent ausgenommen. Scharf geschaltet wird eine Richtlinie erst, wenn die Protokolle zeigen, dass keine legitime Anmeldung mehr daran scheitern würde.
Geräte, Arbeitsplätze und Remote-Arbeitsplätze
An gemeinsam genutzten Rechnern in Empfang, Werkstatt oder Behandlungsraum funktioniert ein persönlicher Passkey auf dem Smartphone schlecht. Dort sind FIDO2-Sicherheitsschlüssel per USB oder NFC meist die praktikablere Lösung.
Mitarbeiter am Remote-Arbeitsplatz brauchen für die Registrierung einen Weg, der ohne Besuch im Büro funktioniert. Auch dafür eignet sich ein befristeter Zugriffspass nach vorheriger Identitätsprüfung.
Wer für die Anmeldung das private Smartphone vorsieht, braucht dazu eine Regelung im Unternehmen, gegebenenfalls unter Beteiligung des Betriebsrats.
Der Stichtag ist ein Montag
Der 1. Februar 2027 fällt auf einen Montag. Benutzer, deren einzige MFA-Methode SMS oder Sprachanruf ist, erhalten ab diesem Tag bei der Anmeldung eine Registrierungsaufforderung, die sich nicht mehr überspringen lässt. Microsoft betont, dass dabei niemand ausgesperrt wird. Für die Administration bedeutet es trotzdem, dass mehrere Mitarbeiter am selben Morgen eine unbekannte Einrichtung durchlaufen und der Helpdesk gleichzeitig klingelt.
Wir planen die Umstellung deshalb so, dass sie Mitte Januar abgeschlossen ist. Die Zeit zwischen den Feiertagen fällt für Rollouts weitgehend aus. Mitarbeiter in Elternzeit oder längerer Abwesenheit gehören auf eine eigene Liste, weil ihre erste Anmeldung womöglich erst nach dem Stichtag stattfindet.
Besonders wichtig für Administratoren
Administratorkonten gehören zu den wertvollsten Angriffszielen einer Microsoft-365-Umgebung.
Ein kompromittiertes Benutzerkonto ist unangenehm.
Ein kompromittiertes Global-Administrator-Konto kann dagegen den gesamten Tenant betreffen.
Deshalb sollte die Passkey-Migration gleichzeitig genutzt werden, um privilegierte Konten zu prüfen.
Dazu gehören beispielsweise:
- getrennte Administratorenkonten
- phishingresistente Authentifizierung
- geeignete Conditional-Access-Richtlinien
- Reduzierung dauerhaft vergebener Administratorrechte
- Notfallkonten
- Überwachung von Anmeldeereignissen
Netzleiter berücksichtigt diese Punkte bei der Härtung von Microsoft Entra ID und Microsoft 365.
Was bedeutet das für kleine Unternehmen?
Gerade kleinere Unternehmen haben häufig keine eigene Microsoft-365-Administration.
Microsoft 365 wurde irgendwann eingerichtet, MFA wurde später ergänzt und die Umgebung läuft seitdem.
Das funktioniert, bis Microsoft eine grundlegende Plattformänderung durchführt.
Die Passkey-Umstellung ist deshalb ein gutes Beispiel dafür, warum Microsoft 365 nicht einfach ein einmal eingerichtetes Office-Abonnement ist.
Identitäten, Sicherheitsrichtlinien und Authentifizierungsmethoden verändern sich kontinuierlich.
Als Microsoft CSP Partner betreut Netzleiter Microsoft-365-Umgebungen deshalb nicht nur bei der erstmaligen Einrichtung. Wir übernehmen auf Wunsch auch den laufenden Betrieb.
Dazu gehören unter anderem Entra ID, Benutzerkonten, Microsoft-365-Lizenzen, Sicherheitsrichtlinien und Support für die Anwender.
Müssen Unternehmen für Passkeys zusätzliche Lizenzen kaufen?
Die grundlegende Passkey-Funktion in Microsoft Entra ID ist laut Microsoft in allen Entra-ID-Editionen verfügbar, einschließlich Microsoft Entra ID Free.
Für Passkeys selbst ist damit keine zusätzliche Passkey-Lizenz erforderlich. Microsoft nennt die Migration von SMS und Sprachanruf auf Passkeys ausdrücklich kostenfrei, während ein externer Telekommunikationsanbieter je nach Anbieter und Nutzung Kosten verursacht.
Andere Funktionen, die häufig gemeinsam mit einer Sicherheitsarchitektur eingesetzt werden, können allerdings lizenzabhängig sein. Conditional Access setzt beispielsweise Microsoft Entra ID P1 voraus.
Deshalb sollte nicht pauschal von der Passkey-Unterstützung auf sämtliche gewünschten Entra-Sicherheitsfunktionen geschlossen werden.
Netzleiter prüft bei einer Umstellung deshalb auch die bestehende Microsoft-365- und Entra-Lizenzierung und vermeidet nach Möglichkeit unnötige Zusatzlizenzen.
Unterstützen Smartphones und Browser Passkeys?
Die Plattformunterstützung ist inzwischen breit.
Microsoft Entra unterstützt Passkey-Anmeldungen auf aktuellen Windows-, macOS-, iOS- und Android-Plattformen sowie über verbreitete Browser.
Trotzdem sollte die tatsächliche Geräteflotte eines Unternehmens geprüft werden.
Ein theoretisch unterstützter Passkey hilft wenig, wenn mehrere alte Smartphones, Spezialarbeitsplätze oder nicht mehr gepflegte Betriebssysteme im Einsatz sind.
Auch deshalb gehört ein Gerätecheck vor den Rollout.
Netzleiter kann diese Prüfung mit der bestehenden Inventarisierung und Microsoft-365-Verwaltung verbinden.
Was passiert mit Mitarbeitern ohne Firmen-Smartphone?
Passkeys bedeuten nicht automatisch, dass jeder Mitarbeiter ein Smartphone besitzen muss.
Je nach Arbeitsplatz können beispielsweise Windows Hello oder physische FIDO2-Sicherheitsschlüssel eingesetzt werden.
Gerade bei gemeinsam genutzten Arbeitsplätzen, Produktion, Empfang, Praxis oder Werkstatt sollte deshalb zuerst der konkrete Arbeitsablauf betrachtet werden.
Das Ziel ist nicht, möglichst schnell „Passkey aktiviert“ abhaken zu können.
Das Ziel ist eine sichere Anmeldung, mit der Mitarbeiter im Alltag arbeiten können.
Was ist mit Arztpraxen und anderen sensiblen Unternehmen?
In Arztpraxen, MVZ, Kanzleien und anderen Unternehmen mit besonders schützenswerten Informationen spielt die Identitätssicherheit eine noch größere Rolle.
Microsoft-365-Konten können Zugriff auf E-Mail, OneDrive, SharePoint, Teams und weitere Unternehmensdaten ermöglichen.
Ein kompromittiertes Konto kann dadurch deutlich mehr offenlegen als nur einzelne E-Mails.
Für solche Umgebungen sollte die Umstellung auf phishingresistente Authentifizierung nicht isoliert betrachtet werden.
Sie gehört zusammen mit Geräteverschlüsselung, Endpoint Security, Backup, Berechtigungsmanagement und der Absicherung der Microsoft-365-Umgebung betrachtet.
Netzleiter verbindet diese Bereiche im laufenden IT-Betrieb, statt sie als voneinander getrennte Einzelprojekte zu behandeln.
Netzleiter übernimmt die Passkey-Umstellung
Unternehmen müssen sich nicht selbst durch Authentication Methods Policies, Passkey-Profile und Registrierungskampagnen arbeiten.
Netzleiter kann die Umstellung als Microsoft-365-Dienstleister übernehmen.
Wir prüfen zunächst die vorhandene Microsoft-Entra-Umgebung und erfassen die noch verwendeten Authentifizierungsmethoden.
Anschließend entwickeln wir einen passenden Zielzustand, richten eine Pilotgruppe ein und begleiten die Registrierung der Benutzer.
Nach erfolgreichem Rollout werden nicht mehr benötigte Altverfahren kontrolliert zurückgebaut.
Für Wartungskunden kann die Microsoft-365- und Entra-Verwaltung anschließend Bestandteil der laufenden Betreuung bleiben.
So entsteht aus einer einmaligen Microsoft-Änderung kein separates IT-Projekt, das nach sechs Monaten wieder vergessen wird.
Zeitplan
| Datum | Änderung |
|---|---|
| 1. September 2026 | Für SMS- oder Voice-MFA aktivierte Benutzer werden Passkeys in Microsoft Entra schrittweise automatisch aktiviert. Microsoft kann die Benutzer zur Registrierung eines Passkeys auffordern, die Aufforderung lässt sich vorerst beliebig oft verschieben. |
| September 2026 bis Januar 2027 | Unternehmen sollten bestehende Authentifizierungsmethoden analysieren und ihre Benutzer kontrolliert migrieren. |
| 30. Oktober 2026 | Unternehmen, die SMS oder Sprachanruf weiterhin benötigen, können ab diesem Datum einen Telekommunikationsanbieter über den Microsoft Security Store einrichten. |
| 1. Februar 2027 | Microsoft beendet die eigene Telekommunikationszustellung für SMS- und Voice-Authentifizierung in Entra ID, auch für die Self-Service-Kennwortrücksetzung. Ausgenommen sind vorerst Global Administratoren und externe Benutzer. |
| ab Februar 2027 | Benutzer, deren einzige MFA-Methode SMS oder Sprachanruf ist, müssen bei der Anmeldung einen Passkey registrieren, ohne Möglichkeit zum Überspringen. Für weiterhin benötigte SMS- oder Voice-Verfahren ist ein kundenseitig verwalteter Telekommunikationsanbieter erforderlich. |
| 1. Juli 2027 | Die Abschaltung gilt nun auch für Global Administratoren und externe Benutzer. |
Unsere Empfehlung
Unternehmen sollten nicht bis Januar 2027 warten.
Der sinnvolle Zeitpunkt für die Umstellung ist jetzt.
Nicht weil am nächsten Morgen sämtliche Microsoft-365-Konten ausfallen werden, sondern weil eine kontrollierte Migration wesentlich angenehmer ist als eine erzwungene Umstellung kurz vor dem Stichtag.
Besonders Unternehmen, die Microsoft 365 bereits seit mehreren Jahren einsetzen, sollten prüfen, ob noch Benutzer ausschließlich SMS oder Telefon als zweiten Faktor verwenden.
Netzleiter kann diese Prüfung übernehmen und feststellen, welche Benutzer tatsächlich betroffen sind.
Danach lässt sich entscheiden, ob lediglich einige Konten angepasst werden müssen oder ob die Änderung sinnvollerweise für eine grundlegende Härtung der Entra-Umgebung genutzt wird.
Häufige Fragen zu Microsoft Entra Passkeys
Schafft Microsoft MFA ab?
Nein.
Microsoft schafft MFA nicht ab. Microsoft verändert die bevorzugten Authentifizierungsmethoden und beendet seine eigene Bereitstellung von SMS- und Sprachanrufen für die Entra-Authentifizierung.
Passkeys können selbst eine starke und phishingresistente Form der Authentifizierung darstellen.
Wird SMS-MFA am 1. Februar 2027 vollständig unmöglich?
Nicht grundsätzlich.
Microsoft beendet seine eigene Telekommunikationszustellung, für Global Administratoren und externe Benutzer erst am 1. Juli 2027.
Unternehmen, die weiterhin SMS oder Voice benötigen, können dafür einen unterstützten kundenseitig verwalteten Telekommunikationsanbieter einsetzen.
Ohne einen solchen Anbieter müssen Benutzer, die nur SMS oder Sprachanruf eingerichtet haben, bei der nächsten Anmeldung einen Passkey registrieren. Überspringen lässt sich dieser Schritt dann nicht mehr.
Für viele Unternehmen ist die Migration auf Passkeys die sinnvollere Lösung.
Werden Passkeys automatisch aktiviert?
Für Benutzer, die für SMS oder Sprachanruf in den entsprechenden Entra-Authentifizierungsrichtlinien beziehungsweise älteren MFA-Richtlinien aktiviert sind, hat Microsoft die automatische Aktivierung ab dem 1. September 2026 begonnen.
Diese Benutzer können anschließend zur Registrierung eines Passkeys aufgefordert werden.
Können wir die automatische Aktivierung aufschieben?
Ja, vorübergehend.
Microsoft bietet bis zum 1. Februar 2027 einen Ausstieg aus der automatischen Passkey-Aktivierung und der Registrierungskampagne an. Das ist sinnvoll, wenn ein Unternehmen seine Richtlinien zuerst selbst festlegen möchte.
Den Stichtag verschiebt dieser Ausstieg nicht. Ab dem 1. Februar 2027 gelten die Vorgaben für alle Tenants.
Betrifft die Änderung auch die Kennwortrücksetzung?
Ja.
Die Abschaltung der Microsoft-eigenen SMS- und Sprachanruf-Zustellung gilt laut Microsoft-FAQ zur Abschaltung auch für die Self-Service-Kennwortrücksetzung. Unternehmen, deren Mitarbeiter ihr Kennwort bisher per SMS-Code zurücksetzen, sollten diesen Weg rechtzeitig ersetzen.
Muss jeder Mitarbeiter einen Passkey einrichten?
Die konkrete Strategie sollte zum Unternehmen passen.
Microsoft bewegt die Plattform klar in Richtung Passkeys und phishingresistenter Authentifizierung. Unternehmen können jedoch festlegen, welche zulässigen Methoden für unterschiedliche Benutzergruppen eingesetzt werden.
Netzleiter kann diese Richtlinien im Entra-Tenant strukturieren.
Braucht jeder Mitarbeiter dafür ein Smartphone?
Nein.
Passkeys können auf unterschiedliche Weise umgesetzt werden, beispielsweise über Windows Hello, unterstützte Passkey-Provider, Microsoft Authenticator oder physische FIDO2-Sicherheitsschlüssel.
Sind Passkeys sicherer als SMS-Codes?
Ja, insbesondere gegenüber Phishing.
Ein Benutzer kann einen SMS-Code versehentlich auf einer gefälschten Webseite eingeben. Ein korrekt implementierter FIDO2-Passkey ist an den tatsächlichen Dienst gebunden und lässt sich auf diese Weise nicht einfach an eine Phishing-Seite weitergeben.
Können wir Passkeys zunächst nur mit einigen Mitarbeitern testen?
Ja.
Das ist sogar empfehlenswert.
Netzleiter kann zunächst eine Pilotgruppe einrichten und danach weitere Benutzergruppen schrittweise migrieren.
Was passiert bei einem verlorenen Smartphone?
Dafür muss ein Wiederherstellungsverfahren vorgesehen werden.
Genau deshalb sollte eine Passkey-Einführung nicht nur aus der Registrierung des ersten Passkeys bestehen. Unternehmen benötigen Verfahren für Geräteverlust, Gerätewechsel und den Verlust einer Authentifizierungsmethode.
Dazu gehört eine Identitätsprüfung, bevor der Helpdesk eine Anmeldung zurücksetzt. Sonst wird der Wiederherstellungsprozess zur Schwachstelle, die Angreifer statt der Anmeldung selbst angreifen.
Kann Netzleiter unsere bestehende Microsoft-365-Umgebung prüfen?
Ja.
Netzleiter betreut Microsoft 365 und Microsoft Entra ID für kleine und mittlere Unternehmen in Hamburg und Umgebung.
Wir können zunächst prüfen, welche Authentifizierungsmethoden tatsächlich verwendet werden und welche Benutzer von der Microsoft-Änderung betroffen sind.
Darauf aufbauend können wir die Passkey-Migration planen und umsetzen.
Kann Netzleiter Microsoft 365 danach dauerhaft betreuen?
Ja.
Neben einzelnen Projekten bietet Netzleiter die laufende Microsoft-365-Verwaltung im Rahmen seiner Managed-IT-Betreuung an.
Damit werden Änderungen an Entra ID, Benutzerkonten, Sicherheitsrichtlinien und Microsoft-365-Konfigurationen nicht erst dann behandelt, wenn Microsoft eine Abschaltfrist ankündigt.
Passkeys jetzt vorbereiten
Wenn Sie nicht wissen, ob Ihre Mitarbeiter noch SMS-MFA verwenden, ist das bereits ein guter Grund für einen kurzen Check. Sprechen Sie uns an.
Netzleiter prüft Ihre bestehende Microsoft-365- und Entra-ID-Konfiguration, identifiziert betroffene Benutzer und entwickelt einen praktikablen Migrationsweg.
Für bestehende Wartungskunden kann die Umstellung direkt in die laufende Microsoft-365-Betreuung integriert werden.
Netzleiter, Ihr IT-Systemhaus in Hamburg für Microsoft 365, Entra ID, Cybersecurity und laufenden IT-Betrieb.
Schnell, sicher, störungsfrei.


