· Mehdi Aroui · Medical IT · Lesedauer von ca. 3 Min.
KBV IT-Sicherheitsrichtlinie: Anforderungen für Arztpraxen
Die KBV-Sicherheitsrichtlinie nach §75b (ab 2025: §390 SGB V) standardisiert IT-Sicherheitsmaßnahmen in Arztpraxen. Was die Vorgaben konkret bedeuten und welche Ressourcen die KBV bereitstellt.

Hinweis: Ab 2025 gilt für neu abzuschließende Anforderungen §390 SGB V als aktueller Rechtsrahmen. Die §75b-Richtlinie bleibt für bestehende Praxisinfrastruktur und laufende Verträge weiterhin relevant.
Die Kassenärztliche Bundesvereinigung (KBV) hat in Zusammenarbeit mit dem Bundesamt für Sicherheit in der Informationstechnik (BSI) Sicherheitsrichtlinien erarbeitet, die DSGVO-Anforderungen nach Artikel 32 praxistauglich in konkrete technisch-organisatorische Maßnahmen übersetzen.
Abgestufte Anforderungen nach Praxisgröße
Die Richtlinie unterscheidet Anforderungen nach zwei Faktoren: der Anzahl der Mitarbeitenden, die Daten verarbeiten, und dem Volumen der verarbeiteten Daten. Praxen mit bildgebenden Diagnosegeräten oder mit Telematikinfrastruktur-Komponenten (Konnektoren, eHealth-Kartenterminals) unterliegen zusätzlichen Vorgaben.
Eine Praxis ohne diese Geräte erfüllt damit einen kleineren Katalog als eine Praxis mit Konnektor, Kartenterminals und bildgebender Diagnostik.
Was die Richtlinie konkret fordert
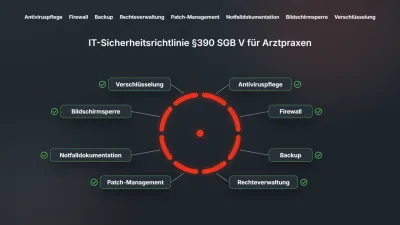
Zu den zentralen Anforderungen gehören:
- Schriftlich dokumentierte IT-Sicherheitsrichtlinien für die Praxis
- Antivirus-Schutz auf allen Endgeräten
- Firewall an allen Netzübergangspunkten
- Regelmäßige Datensicherung nach dokumentierter Strategie
- Festplattenverschlüsselung auf allen Geräten mit Patientendaten
- Automatische Bildschirmsperrung nach Inaktivität
- Patch-Management für Betriebssysteme und Anwendungen
- Unterbrechungsfreie Stromversorgung (USV) für Server
- Notfalldokumentation und definierte Wiederherstellungsprozesse
Wie die Umsetzung in einer Praxis konkret abläuft
Viele Praxen wissen, dass Handlungsbedarf besteht, aber nicht, wo anfangen. Eine bewährte Reihenfolge:
- Bestandsaufnahme. Welche Geräte verarbeiten Patientendaten? Welche Software ist im Einsatz, und ist sie aktuell gepatcht? Welche Konnektor-Version läuft an der TI?
- Dokumentation. Schriftliche IT-Sicherheitsrichtlinie erstellen, Mobile-Device-Policy definieren, Backup-Strategie verschriftlichen. Die KBV stellt über hub.kbv.de fertige Vorlagen bereit.
- Technische Maßnahmen. Antivirus und Firewall prüfen und aktualisieren, Festplattenverschlüsselung aktivieren, automatische Bildschirmsperrung einschalten, USV für den Praxisserver installieren.
- Nachweis. Dokumentierte Maßnahmen zusammenführen und auf Anfrage vorlegen können. Bei TI-Konnektoren gehört dazu auch die aktuelle Konfigurations-Dokumentation.
Kleine Praxen sollten mit Bestandsaufnahme und Dokumentation beginnen, da beides Grundlage für alle weiteren Schritte ist und sich ohne große Investitionen sofort angehen lässt.
Häufige Fragen
Gilt für meine Praxis noch §75b oder schon §390 SGB V?
§390 SGB V gilt ab 2025 für neu abzuschließende Anforderungen und löst §75b als aktuellen Rechtsrahmen ab. Für bestehende Praxisinfrastruktur und laufende Verträge bleibt §75b weiterhin maßgeblich.
Was muss eine kleine Praxis zuerst umsetzen?
Erstens die schriftliche IT-Sicherheitsrichtlinie anlegen, zweitens Antivirus und automatische Bildschirmsperrung auf allen Geräten aktivieren, drittens eine dokumentierte Backup-Strategie in Betrieb nehmen. Diese drei Schritte kommen zuerst, weil sie sich ohne größere Investitionen angehen lassen und die Grundlage für alle weiteren Maßnahmen bilden.
Welche Rolle spielt die Praxisgröße bei den Anforderungen?
Die Richtlinie staffelt die Anforderungen nach Anzahl der Mitarbeitenden, die Daten verarbeiten, und nach dem Volumen der verarbeiteten Daten. Praxen mit bildgebenden Diagnosegeräten oder Telematikinfrastruktur-Komponenten wie Konnektoren und eHealth-Kartenterminals unterliegen zusätzlichen Vorgaben. Eine Praxis ohne diese Geräte erfüllt dadurch einen kleineren Katalog.
Unterstützung durch die KBV
Die KBV stellt über hub.kbv.de Vorlagen, Anwendungshinweise und Lehrvideos bereit. Vorlagen wie Mobile-Device-Richtlinien können Praxen direkt an ihre Gegebenheiten anpassen, ohne bei null anzufangen.
Netzleiter als zertifizierter Dienstleister
Netzleiter ist nach §390 SGB V (vormals §75b) als IT-Dienstleister von der KBV zertifiziert. Wir unterstützen bei den technischen Maßnahmen, führen IT-Sicherheitsprüfungen durch und erstellen die Dokumentation, für Neuinstallationen ebenso wie für bestehende Praxisinfrastruktur. Verantwortlich für die Umsetzung bleibt die Praxis.
Wie Netzleiter die Umsetzung in Praxen konkret begleitet, von der TI-Anbindung bis zur laufenden Betreuung, lesen Sie unter Medical IT für Arztpraxen.
Für Praxen in Hamburg: Einen Termin vereinbaren Sie über die Kontaktseite, den Vertrieb erreichen Sie direkt unter 040 20 94 97 67, vertrieb@netzleiter.com. Das gesamte Leistungsspektrum beschreiben die Seiten Medical IT für Arztpraxen und Healthcare.
Diesen Beitrag gibt es als vertiefte Fassung speziell für Arztpraxen und MVZ auf medical-it.org, der Praxis-IT-Marke von Netzleiter.