(aktualisiert am ) · Mehdi Aroui · Medical IT · Lesedauer von ca. 3 Min.
§75b KBV-Richtlinie: IT-Sicherheit in Arztpraxen
Die KBV-Richtlinie nach §390 SGB V (vormals §75b) in der Praxis: Antivirus, Firewall, Backup und Patchmanagement Schritt für Schritt erklärt.

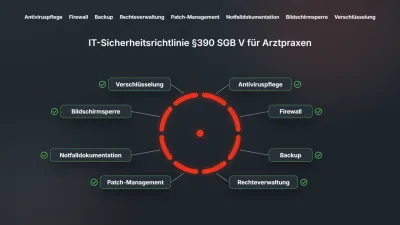
Dieser Beitrag wurde mit Blick auf den Stand 2026 überarbeitet. §75b SGB V wurde zum 26. März 2024 aufgehoben. Die Richtlinie nach §390 SGB V der Kassenärztlichen Bundesvereinigung gilt seit 2025 und ersetzt die frühere Richtlinie nach §75b SGB V. Dieser Leitfaden erklärt acht zentrale Schutzmaßnahmen und was ihre praktische Umsetzung bedeutet.
1. Antiviruspflege
Antivirussoftware ist Pflicht auf allen Systemen, die mit Patientendaten in Berührung kommen. Entscheidend ist nicht nur die Installation, sondern die kontinuierliche Pflege: automatische Updates der Signaturdatenbank, regelmäßige vollständige Systemscans und eine zentrale Verwaltungskonsole, die den Schutzstatus aller Geräte auf einen Blick zeigt.
2. Firewall-Einrichtung
Eine Firewall überwacht den Datenverkehr zwischen dem Praxisnetz und dem Internet. Sie blockiert unerwünschte eingehende Verbindungen und verhindert, dass Schadsoftware unbemerkt nach außen kommuniziert. Für Praxen mit Telematikinfrastruktur-Anbindung ist eine korrekt konfigurierte Firewall technische Grundvoraussetzung.
3. Backup-Strategie
Regelmäßige Datensicherungen nach einem dokumentierten Plan sind Pflicht. Das bedeutet konkret:
- Tägliche automatisierte Sicherung der Praxisdaten
- Externe oder Cloud-basierte Backup-Aufbewahrung (nicht nur auf demselben Server)
- Regelmäßige Test-Wiederherstellungen, um die Backup-Integrität zu prüfen
Ein Backup, das nie getestet wurde, bietet keine Sicherheit.
4. Zentralisierte Rechteverwaltung
Über Windows Server oder eine vergleichbare Lösung werden Benutzerrechte zentral vergeben. Nur autorisierte Personen haben Zugriff auf sensible Patientendaten. Das Prinzip des geringsten Privilegs gilt: Jeder Nutzer erhält nur die Rechte, die für seine Aufgabe notwendig sind.
5. Patchmanagement
Regelmäßige Updates für Betriebssysteme, Praxissoftware, Browser und Sicherheitsanwendungen schließen bekannte Sicherheitslücken. In Praxisumgebungen ist ein kontrollierter Update-Prozess wichtig, der sicherstellt, dass kritische Anwendungen nach Updates weiter korrekt funktionieren.
6. Notfalldokumentation
Praxen müssen Notfallprozesse schriftlich festhalten: Was passiert bei einem IT-Ausfall? Wer wird kontaktiert? Wie werden Patienten informiert? Wo liegen die Backup-Medien? Ohne diese Dokumentation verliert man in einer Krise wertvolle Zeit.
7. Automatische Bildschirmsperrung
Alle Arbeitsplätze müssen sich nach einer definierten Leerlaufzeit automatisch sperren. So wird verhindert, dass unbefugte Personen bei kurzer Abwesenheit des Personals auf offene Patientenakten zugreifen.
8. Festplattenverschlüsselung
Wird ein Gerät gestohlen, sind verschlüsselte Daten für Dritte ohne den Schlüssel unlesbar.
Häufige Fragen
Welche acht Maßnahmen erklärt dieser Leitfaden?
Antiviruspflege, Firewall-Einrichtung, eine dokumentierte Backup-Strategie, zentralisierte Rechteverwaltung, Patchmanagement, Notfalldokumentation, automatische Bildschirmsperrung und Festplattenverschlüsselung.
Reicht ein Backup ohne Testwiederherstellung aus?
Nein. Ein Backup, das nie getestet wurde, bietet keine Sicherheit. Die Richtlinie verlangt regelmäßige Test-Wiederherstellungen, um die Backup-Integrität zu prüfen.
Umsetzung mit Netzleiter
Bei Netzleiter sind zwei Mitarbeiter von der KBV als IT-Dienstleister nach §390 SGB V (vormals §75b) zertifiziert und im öffentlichen KBV-Verzeichnis gelistet. Netzleiter unterstützt Arztpraxen in und um Hamburg bei der Umsetzung der genannten Maßnahmen. Firewall, Antiviruspflege, Backup, Rechteverwaltung, Patchmanagement, Notfalldokumentation, Bildschirmsperre und BitLocker-Verschlüsselung gehören dazu, dabei unterstützen wir die Praxis. Verantwortlich für die Umsetzung der IT-Sicherheitsrichtlinie bleibt die Praxis, zugesagt ist nur die Unterstützung bei den technischen Maßnahmen.
Diesen Beitrag gibt es als vertiefte Fassung speziell für Arztpraxen und MVZ auf medical-it.org, der Praxis-IT-Marke von Netzleiter.