(aktualisiert am ) · Mehdi Aroui · Microsoft 365 und Cloud · Lesedauer von ca. 4 Min.
Wer hat noch Zugriff auf Ihr Microsoft 365? Drittanbieter-Apps und ihre Berechtigungen
Eine App mit Zugriff auf Ihr Microsoft 365 behält ihre Rechte, bis jemand sie entzieht. Arbeitet sie ohne angemeldeten Benutzer, greift auch die MFA-Abfrage nicht. Fünf Fragen zeigen, ob jemand nachsehen sollte.
Kurz gesagt
Drittanbieter-Apps, denen einmal Berechtigungen in Microsoft 365 erteilt wurden, behalten sie, bis jemand sie entzieht. Viele arbeiten ohne angemeldeten Benutzer, eine MFA-Abfrage findet dann nicht statt. Wer nicht weiß, welche Apps im eigenen Tenant Rechte haben, sollte das prüfen lassen und danach regelmäßig kontrollieren.
Update vom
ConnectWise stellt Cloud Backup seit dem 28.10.2026 schrittweise wieder bereit, am 04.11.2026 war das noch nicht abgeschlossen. Partner müssen jeden Tenant mit der neuen App neu autorisieren. Weitere Stichtage rund um Microsoft 365 stehen im Kalender der IT-Fristen.
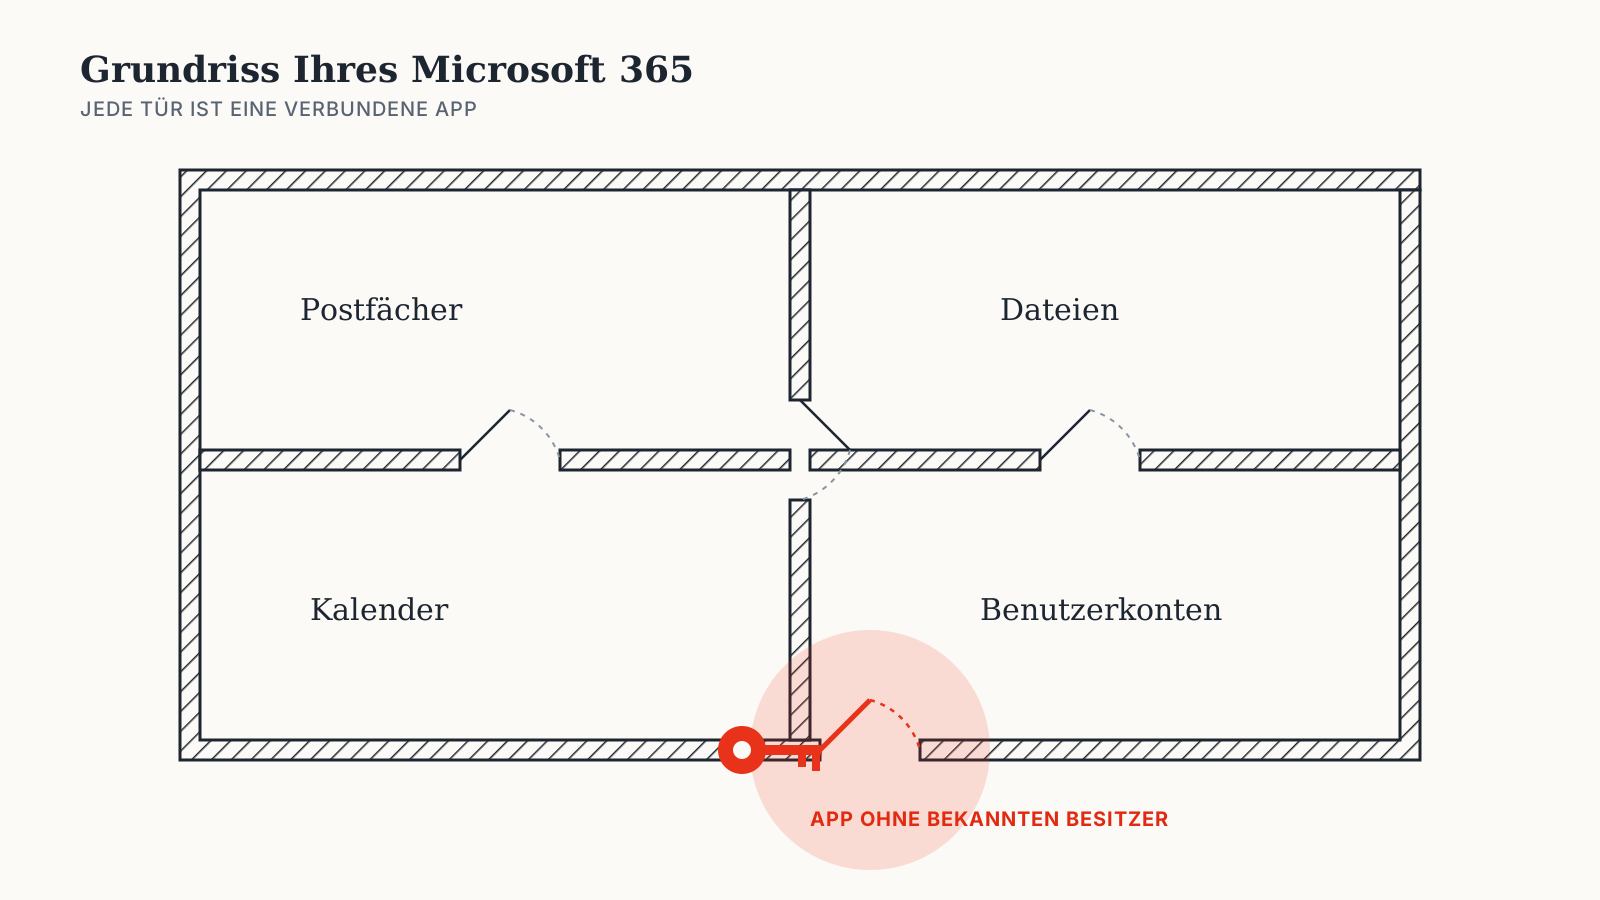
Im Grundriss eines Unternehmens gibt es Türen, die jeder kennt, und solche, die vor Jahren jemand eingebaut hat. Bei Microsoft 365 sind das Drittanbieter-Apps und ihre Berechtigungen. Ob Backup-Dienst, Signatur-Werkzeug oder Testzugang für eine längst gekündigte Software, jede dieser Anwendungen bekam irgendwann Rechte auf Postfächer, Dateien oder Benutzerkonten. Diese Rechte bleiben, bis sie jemand entzieht, und in vielen Betrieben kann niemand sagen, wer dafür zuständig wäre.
Drittanbieter-Apps und Berechtigungen: Warum MFA hier nicht greift
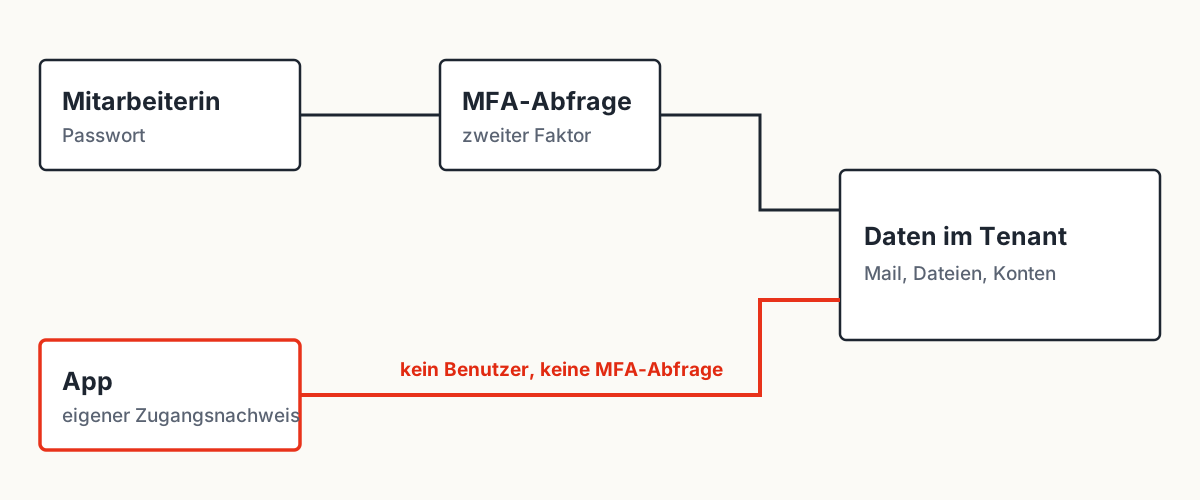
Die Mehrfaktor-Abfrage schützt die Anmeldung eines Menschen. Eine App kann auf zwei Arten arbeiten. Mit delegierten Berechtigungen handelt sie im Auftrag eines angemeldeten Benutzers und reicht nie weiter als dessen eigene Rechte. Mit Anwendungsberechtigungen arbeitet sie ohne Benutzer und erreicht alles, was die Berechtigung umfasst, im Extremfall alle Postfächer des Tenants (Microsoft Learn). Eine Abfrage auf dem Handy gibt es auf diesem Weg nicht.
Zustimmen darf solchen Anwendungsberechtigungen nur ein Administrator. In der Praxis heißt das oft, dass ein früherer Dienstleister einmal auf „Zustimmen“ geklickt hat, weil der Dienst sonst nicht lief.
Wer sollte nachsehen?
Ein Ja heißt noch nicht, dass etwas falsch läuft, nur dass jemand nachsehen sollte.
- Nutzen Sie einen externen Dienst für Microsoft-365-Backup, E-Mail-Signaturen, Archivierung oder CRM-Anbindung?
- Hat ein früherer IT-Dienstleister Ihr Microsoft 365 eingerichtet?
- Haben Mitarbeitende schon einmal in einem Fenster „Berechtigungen annehmen“ geklickt, um ein Programm zu nutzen?
- Haben Sie seit der Einrichtung einen solchen Dienst gekündigt, ohne dass ausdrücklich der Zugriff entfernt wurde?
- Fehlt in Ihrem Betrieb jemand, der auf Anhieb sagen kann, welche Apps Zugriff haben?
Was ohne Überblick passieren kann
Bei ConnectWise Cloud Backup genügte es im Oktober 2026, sieben App-Identitäten abzuschalten, um den Zugriff auf alle angebundenen Tenants zu kappen. Umgekehrt reicht der Zugangsnachweis eines angegriffenen Anbieters in jeden Tenant, der ihm vertraut. Dem eigenen Betrieb bleibt dann kaum Einfluss, solange die Berechtigung besteht. Passwörter zu ändern oder MFA nachzuschärfen hilft in diesem Fall nicht, weil an der Anmeldung der Mitarbeitenden niemand vorbeimuss.
Bei personenbezogenen Daten können Meldepflichten entstehen. Viel Arbeit macht danach vor allem der Nachweis, was in welchem Zeitraum passiert ist.
Wie Sie mit fremden Apps umgehen können
Nichts unternehmen
Ob Ihr Anbieter betroffen ist, erfahren Sie dann erst von außen, und unter Zeitdruck muss jemand herausfinden, ob er bei Ihnen überhaupt eingetragen ist.
Einmalig aufräumen
Eine Bestandsaufnahme zeigt, welche Apps eingetragen sind, welche Rechte sie haben, wann sie zuletzt aktiv waren und wem sie gehören. Danach entfallen die Einträge, die niemand mehr braucht. Mit jeder neuen App beginnt die Arbeit von vorn.
Zustimmung einschränken und regelmäßig prüfen
Microsoft erlaubt, die Zustimmung von Benutzern zu Apps einzuschränken (Microsoft Learn), sodass neue Berechtigungen über einen festen Weg laufen. Dazu gehört ein regelmäßiger Blick auf die Liste und jemand, der dafür verantwortlich ist. Wir empfehlen diesen Weg, weil er auch künftige Apps erfasst.
Selbst durchgehen
Mit Administratorrechten und etwas Zeit lässt sich die Liste selbst durchgehen. Schwierig wird die Bewertung: Welche Berechtigung ist für das Backup nötig, welche überzogen, und was bricht, wenn sie wegfällt. Eine Prüfung ohne Rücksprache mit den Fachbereichen legt schnell den Dienst lahm, der täglich gebraucht wird.
Wie wir vorgehen
Im IT-Sicherheits-Check gehört die Härtung Ihres Microsoft 365 zum Umfang, das Ergebnis ist ein Ampel-Report. Wenn dort Handlungsbedarf sichtbar wird, gehen wir die verbundenen Apps als gesondert vereinbarte Leistung gemeinsam mit Ihnen durch, ordnen jede einem Zweck und einem Verantwortlichen zu und entfernen, was niemand mehr braucht. Anschließend legen wir fest, wie neue Apps freigegeben werden. Wie sich Anmeldungen zusätzlich absichern lassen, zeigen die Beiträge zu Conditional Access und Zero Trust und zu Passkeys statt SMS.
Häufige Fragen
Was sind Drittanbieter-Apps in Microsoft 365?
Drittanbieter-Apps sind externe Dienste wie Backup, E-Mail-Signaturen, Archivierung oder CRM-Anbindung, die über erteilte Berechtigungen auf Postfächer, Dateien oder Benutzerkonten in Microsoft 365 zugreifen.
Reicht MFA nicht aus, um Microsoft 365 zu schützen?
Nein. MFA schützt die Anmeldung von Menschen. Apps mit Anwendungsberechtigungen arbeiten ohne Benutzer und werden davon nicht erfasst. Beides muss getrennt abgesichert sein.
Bricht etwas, wenn wir Apps entfernen?
Das kann passieren, wenn ein Dienst noch in Gebrauch ist. Deshalb gehört zu jedem Eintrag vor dem Entfernen die Rückfrage, wer ihn nutzt.
Wir nutzen Microsoft-365-Backup eines Drittanbieters. Müssen wir es abschalten?
Nein. Ein Backup-Dienst braucht weitreichende Rechte, das ist kein Fehler. Halten Sie fest, wer ihn betreibt, welche Rechte er hat und wer im Ernstfall reagiert.
Gehört das zum Wartungsvertrag?
Monitoring und Patch-Management sind Teil unserer Managed-IT-Pakete. Die Prüfung der App-Berechtigungen vereinbaren wir mit Ihnen gesondert.
Prüfbogen Apps in Microsoft 365
Zehn Fragen auf einer Seite: wer Apps zulässt, welche Rechte sie haben und wer im Verdachtsfall den Zugriff entzieht. Ohne Fachsprache, für die Geschäftsführung.
Anlass: Abschaltung von ConnectWise Cloud Backup (17.10.2026)
ConnectWise deaktivierte am 17.10.2026 sieben App-Identitäten und stellte den Zugriff von Cloud Backup (ehemals SkyKick) auf Microsoft-365-Tenants ab. Huntress meldete mit Stand 16.10.2026 bestätigte unautorisierte Anmeldungen in 162 Tenants und am 17.10.2026 Anmeldeaktivität in fast 1.000 Tenants, davon in mehr als 300 mit Erfolg. Gezählt sind Anmeldungen, ein Datenabfluss ist damit nicht nachgewiesen. Der Fall zeigt, was eine einzige vertrauenswürdige App in vielen Tenants bedeuten kann.
Quelle: ConnectWise Trust Center
Quellen (Stand 08.11.2026)
- Microsoft Learn: Overview of permissions and consent, abgerufen am 08.11.2026
- Microsoft Learn: Configure how users consent to applications, abgerufen am 08.11.2026
- ConnectWise Trust Center: Advisories, abgerufen am 08.11.2026
- Huntress: ConnectWise (SkyKick) Vendor Credentials Abused in M365 Attacks, abgerufen am 08.11.2026
Über den Autor
Mehdi Aroui ist Wirtschaftsinformatiker und hat Netzleiter 2010 in Hamburg gegründet. Er verantwortet als Geschäftsführer Strategie, Kundenbeziehungen und Qualität im Betrieb. Mehr über das Team