(aktualisiert am ) · Mehdi Aroui · Cybersecurity · Lesedauer von ca. 5 Min.
NIS2: Cybersicherheitspflichten für KMU im Überblick
Seit dem 6. Dezember 2025 gilt das deutsche NIS2-Umsetzungsgesetz, betroffen sein können auch mittelständische Unternehmen. Wer in einem regulierten Sektor mindestens 50 Mitarbeitende beschäftigt oder je über 10 Millionen Euro Umsatz und Bilanzsumme hat, kann betroffen sein. Eine Einordnung für Entscheider, wer darunter fällt, was zu tun ist und welche Pflichten für Geschäftsleitungen bestehen.

Warum die EU IT-Sicherheit gesetzlich regelt
NIS2 verpflichtet Unternehmen in regulierten Sektoren ab einer bestimmten Größe, ihre IT-Sicherheit zu dokumentieren, umzusetzen und Sicherheitsvorfälle zu melden. Cyberangriffe auf kritische Systeme treffen Lieferketten und die öffentliche Versorgung in Hamburg und darüber hinaus. Die EU reagierte darauf mit der NIS2-Richtlinie (Network and Information Security Directive 2, Richtlinie (EU) 2022/2555).
NIS2 wurde Ende 2022 verabschiedet und erweitert die ursprüngliche NIS-Richtlinie von 2016 erheblich. Das deutsche IT-Sicherheitsgesetz 2.0 von 2021 hatte zuvor die Befugnisse des BSI ausgebaut und KRITIS-Betreiber zu Systemen zur Angriffserkennung verpflichtet. Die NIS2-Richtlinie selbst setzt Deutschland mit dem NIS-2-Umsetzungsgesetz um, das nach Angabe des BSI mit Wirkung zum 6. Dezember 2025 in Kraft getreten ist und das BSI-Gesetz (BSIG) neu gefasst hat.
Wer ist von NIS2 betroffen?
Maßgeblich ist § 28 BSIG. Als wichtige Einrichtung gilt, wer einer Einrichtungsart aus den Anlagen 1 und 2 zuzuordnen ist und mindestens 50 Mitarbeitende beschäftigt oder einen Jahresumsatz und eine Jahresbilanzsumme von jeweils über 10 Millionen Euro hat. Als besonders wichtige Einrichtung gilt, wer einer Einrichtungsart aus Anlage 1 zuzuordnen ist und mindestens 250 Mitarbeitende beschäftigt oder über 50 Millionen Euro Jahresumsatz und über 43 Millionen Euro Bilanzsumme hat. Betreiber kritischer Anlagen sind unabhängig davon besonders wichtige Einrichtungen. Wie Mitarbeitende, Umsatz und Bilanzsumme gezählt werden, regelt die Empfehlung 2003/361/EG der Kommission (Normtext auf gesetze-im-internet.de, abgerufen am 18. Oktober 2026). Für einige Einrichtungsarten gilt keine Größenschwelle, etwa für Betreiber kritischer Anlagen, Vertrauensdiensteanbieter, DNS-Diensteanbieter, TLD-Registries sowie Anbieter öffentlich zugänglicher Telekommunikationsdienste und Betreiber öffentlicher Telekommunikationsnetze (§ 28 Abs. 1 und 2 BSIG). Ob ein Unternehmen im Einzelfall erfasst ist, sollte eine Fachprüfung klären.
Die Einrichtungsarten der Anlage 1 (Sektoren mit hoher Kritikalität):
- Energie (Strom, Gas, Öl, Fernwärme)
- Transport und Verkehr
- Finanzwesen
- Gesundheit
- Wasser (Trinkwasser und Abwasser)
- Digitale Infrastruktur (Rechenzentren, Cloud-Anbieter, DNS)
- Verwaltung von IKT-Diensten (Managed Service Provider und Managed Security Service Provider)
- Weltraum
Die Einrichtungsarten der Anlage 2 (weitere kritische Sektoren):
- Post- und Kurierdienste
- Abfallbewirtschaftung
- Chemische Stoffe
- Lebensmittel
- Verarbeitendes Gewerbe, etwa Hersteller medizinischer Geräte, Fahrzeuge und Elektronik
- Anbieter digitaler Dienste (Online-Marktplätze, Suchmaschinen, soziale Netzwerke)
- Forschung
Die Listen geben eine Auswahl wieder, vollständig stehen die Sektoren in den Anlagen 1 und 2 zum BSIG. Für Telekommunikation und Teile der Energiewirtschaft gelten teils Sonderregeln im TKG und EnWG, für Finanzunternehmen die EU-Verordnung DORA (§ 28 Abs. 5 und 6 BSIG).
Was NIS2 konkret verlangt
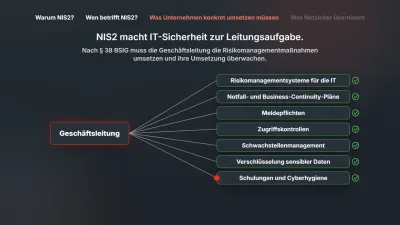
NIS2 macht IT-Sicherheit zur Aufgabe der Geschäftsleitung. Nach § 38 BSIG müssen Geschäftsleitungen die Risikomanagementmaßnahmen umsetzen und ihre Umsetzung überwachen.
Die Kernanforderungen ergeben sich aus § 30 Abs. 2 BSIG und § 32 BSIG:
- Konzepte zur Risikoanalyse und zur Sicherheit in der Informationstechnik: eine dokumentierte Bewertung der IT-Risiken samt Maßnahmen zur Risikominimierung.
- Bewältigung von Sicherheitsvorfällen und Aufrechterhaltung des Betriebs, etwa durch Backup-Management, Wiederherstellung nach einem Notfall und Krisenmanagement. Netzleiter erstellt solche Pläne gemeinsam mit den Kunden, empfehlenswert ist ein regelmäßiger Wiederherstellungstest.
- Meldepflichten nach § 32 BSIG: Bei einem erheblichen Sicherheitsvorfall folgt unverzüglich, spätestens binnen 24 Stunden nach Kenntnis eine frühe Erstmeldung an die gemeinsame Meldestelle von BSI und Bundesamt für Bevölkerungsschutz und Katastrophenhilfe, unverzüglich, spätestens binnen 72 Stunden nach Kenntnis eine Meldung mit erster Bewertung und spätestens einen Monat nach dieser Meldung eine Abschlussmeldung, bei einem noch andauernden Vorfall stattdessen zunächst eine Fortschrittsmeldung.
- Technische Maßnahmen: Zugriffskontrolle, Verwaltung von IKT-Systemen, Multi-Faktor- oder kontinuierliche Authentifizierung, Kryptografie und Schwachstellenmanagement.
- Sicherheit der Lieferkette: Unmittelbare Anbieter und Dienstleister sind auf IT-Sicherheitsrisiken zu prüfen.
- Schulungen und Sensibilisierung: § 30 Abs. 2 Nr. 7 BSIG nennt grundlegende Schulungen, § 38 Abs. 3 BSIG verpflichtet Geschäftsleitungen zu regelmäßigen Schulungen.
Umsetzung mit Netzleiter
Netzleiter begleitet Unternehmen bei der NIS2-Compliance. Konkrete Leistungen:
- Betroffenheitsanalyse: Fällt das Unternehmen unter NIS2?
- Schutzkonzept und Risikoanalyse nach BSI-Grundschutz
- Technische Umsetzung: Firewall, ESET PROTECT, Veeam Backup, MFA und Zugangskontrolle via Entra ID
- Erstellung von Notfallplänen und Meldeprozessen
- Mitarbeiterschulungen zu Phishing, Passworthygiene und Störungsmeldung
- Dokumentation für Audits und Behördenkommunikation
Unabhängig von NIS2 gilt für Arztpraxen und MVZ § 390 SGB V, der spezifische IT-Sicherheitsanforderungen in der vertragsärztlichen Versorgung regelt. Netzleiter ist zertifizierter IT-Dienstleister nach Paragraf 390 SGB V (KBV).
Häufige Fragen
Ab wann gilt NIS2 für mein Unternehmen?
Entscheidend sind in der Regel Sektor und Größe. Wer einer Einrichtungsart aus den Anlagen 1 oder 2 zum BSIG zuzuordnen ist und mindestens 50 Mitarbeitende beschäftigt oder jeweils über 10 Millionen Euro Jahresumsatz und Jahresbilanzsumme hat, ist mindestens eine wichtige Einrichtung (§ 28 Abs. 2 BSIG). Das Umsetzungsgesetz ist laut BSI seit dem 6. Dezember 2025 in Kraft. Für einige Einrichtungsarten gilt keine Größenschwelle, siehe oben.
Was droht bei Verstößen gegen NIS2?
Nach § 65 BSIG kommen Geldbußen von bis zu 10 Millionen Euro bei besonders wichtigen und bis zu 7 Millionen Euro bei wichtigen Einrichtungen in Betracht. Bei einem Gesamtumsatz von über 500 Millionen Euro gelten höhere Obergrenzen von 2 Prozent (besonders wichtige) und 1,4 Prozent (wichtige Einrichtungen) des Gesamtumsatzes.
Was muss ich nach einem Cyberangriff melden?
Besonders wichtige und wichtige Einrichtungen müssen erhebliche Sicherheitsvorfälle nach § 32 BSIG unverzüglich, spätestens binnen 24 Stunden nach Kenntnis als frühe Erstmeldung melden, unverzüglich, spätestens binnen 72 Stunden nach Kenntnis folgt eine Meldung mit erster Bewertung, spätestens einen Monat nach dieser Meldung die Abschlussmeldung, bei einem noch andauernden Vorfall stattdessen zunächst eine Fortschrittsmeldung. Liegt eine Verletzung des Schutzes personenbezogener Daten vor, meldet der Verantwortliche sie unabhängig von NIS2 unverzüglich und möglichst binnen 72 Stunden nach Bekanntwerden der zuständigen Datenschutzaufsicht (Art. 33 DSGVO), außer die Verletzung führt voraussichtlich nicht zu einem Risiko für die betroffenen Personen. Bei voraussichtlich hohem Risiko sind zusätzlich die Betroffenen unverzüglich zu benachrichtigen, Ausnahmen regelt Art. 34 Abs. 3 DSGVO.
Sind Arztpraxen von NIS2 betroffen?
Erbringer von Gesundheitsdienstleistungen stehen in Anlage 1 zum BSIG. Eine Praxis mit weniger als 50 Mitarbeitenden, die nicht zugleich über 10 Millionen Euro Jahresumsatz und Bilanzsumme hat, fällt nach § 28 BSIG in der Regel nicht darunter. Hat die Praxis oder das MVZ Partner- oder verbundene Unternehmen, zählen deren Zahlen unter Umständen ganz oder anteilig mit (§ 28 Abs. 4 BSIG). Unabhängig von NIS2 gilt für Praxen § 390 SGB V mit spezifischen IT-Sicherheitsanforderungen in der vertragsärztlichen Versorgung.
Was kostet eine NIS2-Betroffenheitsanalyse bei Netzleiter?
Einen Festpreis nennen wir dafür nicht, weil der Aufwand von Sektor, Größe und vorhandener Dokumentation abhängt. Die Erstberatung zur NIS2-Betroffenheit klären wir im Gespräch, Hotline 040 25 499 500.
Details zu EU-Pflichten: NIS2 und EU-Cybersicherheitspflichten