Thema: NIS2

5 Beiträge aus dem Netzleiter-Blog zum Thema NIS2. Weitere Themen finden Sie in der Übersicht am Ende der Seite.

Beiträge
134
Kategorien
8
Themen
148

5 Beiträge

  • Nahaufnahme einer beleuchteten Notebook-Tastatur im Halbdunkel, darüber schimmern verschwommene blaue und türkisfarbene Lichtstreifen im Bokeh.
    Themen dieses Beitrags:
    • Cybersecurity
    • NIS2
    Cybersecurity

    NIS2: Cybersicherheitspflichten für KMU im Überblick

    Seit dem 6. Dezember 2025 gilt das deutsche NIS2-Umsetzungsgesetz, betroffen sein können auch mittelständische Unternehmen. Wer in einem regulierten Sektor mindestens 50 Mitarbeitende beschäftigt oder je über 10 Millionen Euro Umsatz und Bilanzsumme hat, kann betroffen sein. Eine Einordnung für Entscheider, wer darunter fällt, was zu tun ist und welche Pflichten für Geschäftsleitungen bestehen.
    5 Min. Lesezeit

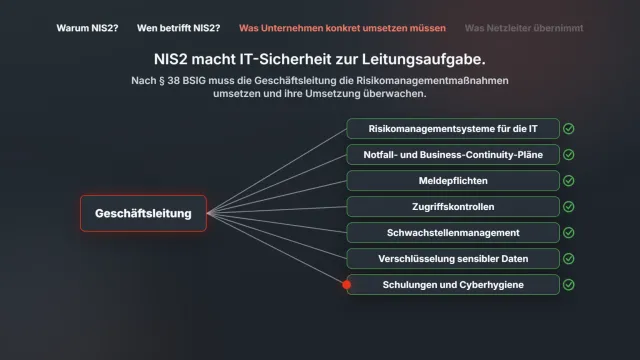
  • Schema: die Geschäftsleitung ist mit sieben NIS2-Pflichten von Risikomanagement bis Schulungen und Cyberhygiene verbunden.
    Themen dieses Beitrags:
    • Cybersecurity
    • NIS2
    Cybersecurity

    NIS2: EU verpflichtet Unternehmen zu höherer Cybersicherheit

    NIS2 macht IT-Sicherheit zur gesetzlichen Pflicht: Bußgelder bis 10 Millionen Euro für besonders wichtige Einrichtungen, Umsetzungs- und Überwachungspflicht der Geschäftsleitung und konkrete EU-Vorgaben zu Risikomanagement, Meldepflichten und technischen Maßnahmen.

    3 Min. Lesezeit

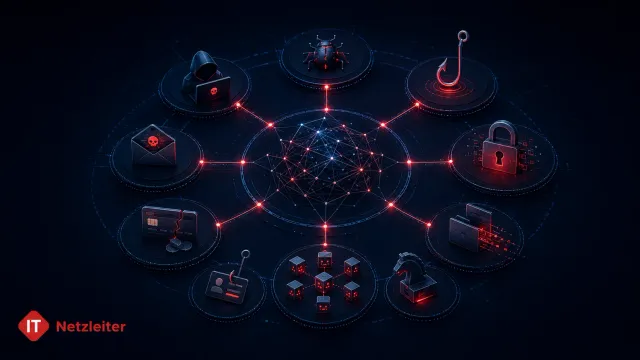
  • Zentrales Netzwerkgeflecht auf dunklem Grund verbindet acht runde Plattformen mit Symbolen für Hacker, Computerwurm, Phishing-Haken, Vorhängeschloss, gestohlene Kreditkarte, Botnetz-Würfel, Trojanisches Pferd und infizierte E-Mail.
    Themen dieses Beitrags:
    • Cybersecurity
    • Ransomware
    • Phishing
    • NIS2
    Cybersecurity

    Cyberkriminalität: Erscheinungsformen und Schutz 2026

    Phishing, Ransomware, Darknet-Marktplätze: Die Grundtaxonomie der Cyberkriminalität gilt seit Jahren. Was sich verändert hat, sind Geschwindigkeit, Automatisierung und die Ziele. Ein Überblick für KMU-Entscheider.

    4 Min. Lesezeit

  • Weiße, grinsende Monster-Silhouette mit spitzen Zacken und roten Augen vor rundem, kräftig rotem Hintergrund, comichaft gestaltet als Symbol für eine digitale Bedrohung.
    Themen dieses Beitrags:
    • Cybersecurity
    • NIS2
    • Patch-Management
    • Firewall
    Cybersecurity

    Cyberkriminalität abwehren: NIS2 und IT-SiG 2.0

    Zwölf Basismaßnahmen aus dem Jahr 2017 schließen bis heute häufige Einfallstore für Cyberangriffe. Für Einrichtungen in regulierten Sektoren macht das NIS-2-Umsetzungsgesetz viele davon zur gesetzlichen Pflicht. Was betroffene KMU jetzt umsetzen müssen.

    5 Min. Lesezeit

  • Digitale Illustration mit einem aufgebrochenen roten Vorhängeschloss auf der linken Seite und einem intakten grünen Schutzschild auf der rechten Seite, verbunden mit Symbolen für Server, Datenbank und Cloud, unten rechts das Netzleiter-Logo.
    Themen dieses Beitrags:
    • Cybersecurity
    • Ransomware
    • Backup
    • NIS2
    • Veeam
    • ESET
    Cybersecurity

    Ransomware 2026: Prävention und Reaktion für KMU

    Ransomware ist seit 2016 die häufigste Schadensursache in deutschen KMU. Dieser aktualisierte Leitfaden erklärt, was heute wirkt: 3-2-1-Backup, Endpoint-Schutz, Patch-Management und ein klarer Reaktionsplan.

    5 Min. Lesezeit

Themen im Blog