(aktualisiert am ) · Mehdi Aroui · Cybersecurity · Lesedauer von ca. 5 Min.
Cyberkriminalität abwehren: NIS2 und IT-SiG 2.0
Zwölf Basismaßnahmen aus dem Jahr 2017 schließen bis heute häufige Einfallstore für Cyberangriffe. Für Einrichtungen in regulierten Sektoren macht das NIS-2-Umsetzungsgesetz viele davon zur gesetzlichen Pflicht. Was betroffene KMU jetzt umsetzen müssen.

Stand: 18. Oktober 2026. Der Beitrag erschien am 21. Juni 2017, die zwölf Basismaßnahmen stammen aus dieser Fassung. Die Abschnitte zu NIS2 haben wir am 18. Oktober 2026 gegen die Quellen im Text aktualisiert.
Zur NIS2-Lage in Kürze: Die Richtlinie (EU) 2022/2555 war bis zum 17. Oktober 2024 in nationales Recht umzusetzen (Artikel 41, EUR-Lex, abgerufen am 18.10.2026). In Deutschland hat das NIS-2-Umsetzungsgesetz das BSI-Gesetz (BSIG) neu gefasst. Es wurde am 5. Dezember 2025 im Bundesgesetzblatt verkündet und ist nach Artikel 30 am Tag danach, dem 6. Dezember 2025, in Kraft getreten (BGBl. 2025 I Nr. 301, abgerufen am 18.10.2026). Betroffene Einrichtungen müssen erhebliche Sicherheitsvorfälle in drei Stufen melden: eine frühe Erstmeldung innerhalb von 24 Stunden, eine Meldung innerhalb von 72 Stunden und eine Abschlussmeldung spätestens einen Monat danach (§ 32 BSIG, abgerufen am 18.10.2026). Die Registrierungsfrist beim BSI ist laut BSI abgelaufen, wer betroffen und noch nicht registriert ist, soll sich umgehend im BSI-Portal registrieren (BSI, NIS-2-regulierte Unternehmen, abgerufen am 18.10.2026).
Basisschutz: zwölf Maßnahmen, die seit Jahren gelten
Die grundlegenden Schutzmaßnahmen gegen Cyberkriminalität haben sich in den letzten Jahren nicht verändert. Aus unserer Praxis in Hamburg sehen wir, dass Unternehmen gerade die Basismaßnahmen oft vernachlässigen. Geändert hat sich ihre rechtliche Verbindlichkeit für Einrichtungen, die unter NIS2 fallen.
Die zwölf Basismaßnahmen:
- Betriebssystem- und Software-Updates regelmäßig einspielen
- Antivirenprogramme aktuell halten (heute zentral verwaltete Endpoint-Plattformen wie ESET PROTECT)
- Firewall betreiben und korrekt konfigurieren
- Benutzerkonten auf notwendige Berechtigungen begrenzen (Least Privilege)
- Sorgsamer Umgang mit persönlichen Daten in digitalen Kanälen
- Sichere Browser und Browser-Konfiguration nutzen
- Starke, einzigartige Passwörter verwenden, ein Passwort je Zugang, nach BSI mindestens acht Zeichen aus vier Zeichenarten oder mindestens 25 Zeichen bei weniger Komplexität, für WLAN mindestens 20 Zeichen (BSI, Sichere Passwörter erstellen, abgerufen am 18.10.2026). Ein Passwort wird geändert, sobald es Hinweise gibt, dass Dritte es kennen (BSI, Umgang mit Passwörtern, abgerufen am 18.10.2026). Wo ein Dienst es anbietet, sind Passkeys vorzuziehen (BSI, Passkeys, abgerufen am 18.10.2026)
- Nur verschlüsselte Verbindungen nutzen (HTTPS, VPN)
- Unnötige Software deinstallieren
- Regelmäßige Datensicherungen anlegen und testen
- WLAN mit WPA3 oder WPA2 absichern
- Sicherheitsstatus regelmäßig prüfen
Diese Liste stammt aus 2017 und gilt weiter, mit der Anpassung bei den Passwörtern (Punkt 7). Wer alle zwölf Punkte konsequent umsetzt, schließt die häufigsten Einfallstore für Ransomware, Phishing und Datenlecks.
NIS2: Pflichten für Unternehmen in regulierten Sektoren
Die EU-Richtlinie NIS2 (Network and Information Security Directive 2) wurde am 14. Dezember 2022 verabschiedet, die Umsetzungsfrist endete am 17. Oktober 2024. In Deutschland gilt das Umsetzungsgesetz seit dem 6. Dezember 2025. Die Richtlinie erweitert den Kreis betroffener Unternehmen erheblich und macht IT-Sicherheitsmaßnahmen für betroffene Einrichtungen zur gesetzlichen Pflicht.
Nach § 28 Abs. 2 BSIG gelten als wichtige Einrichtungen Unternehmen, die einer Einrichtungsart aus den Anlagen 1 und 2 zum BSIG zuzuordnen sind und mindestens 50 Mitarbeitende beschäftigen oder einen Jahresumsatz und eine Jahresbilanzsumme von jeweils über 10 Millionen Euro aufweisen (§ 28 BSIG, abgerufen am 18.10.2026). Als besonders wichtige Einrichtungen gelten nach § 28 Abs. 1 BSIG Unternehmen aus einer Einrichtungsart der Anlage 1 mit mindestens 250 Mitarbeitenden oder mit über 50 Millionen Euro Jahresumsatz und über 43 Millionen Euro Jahresbilanzsumme, dazu Betreiber kritischer Anlagen unabhängig von ihrer Größe. Für einige Einrichtungsarten gilt keine Größenschwelle, etwa für Vertrauensdiensteanbieter, DNS-Diensteanbieter und TLD-Registries. Zu den Sektoren zählen neben KRITIS-Betreibern (Energie, Gesundheit, Wasser, Transport) auch digitale Dienste, Post, Chemie, Lebensmittel und Teile der Fertigungsindustrie. Die vollständigen Einrichtungsarten stehen in den Anlagen 1 und 2 zum BSIG.
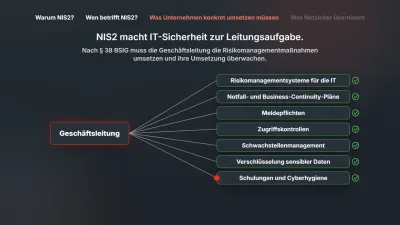
Die Richtlinie und das BSIG verlangen von betroffenen Einrichtungen:
- Dokumentierte Risikomanagementmaßnahmen (§ 30 Abs. 1 BSIG)
- Notfall- und Wiederherstellungspläne (Business Continuity, Notfallwiederherstellung)
- Meldung erheblicher Sicherheitsvorfälle an die gemeinsame Meldestelle von BSI und Bundesamt für Bevölkerungsschutz und Katastrophenhilfe (§ 32 BSIG): frühe Erstmeldung unverzüglich, spätestens innerhalb von 24 Stunden nach Kenntnis, Meldung mit erster Bewertung spätestens innerhalb von 72 Stunden nach Kenntnis, Abschlussmeldung spätestens einen Monat nach dieser Meldung, bei andauerndem Vorfall stattdessen eine Fortschrittsmeldung
- Technische Maßnahmen: Zugangskontrolle, Verschlüsselung, Schwachstellenmanagement (§ 30 Abs. 2 BSIG)
- Schulungen und Sensibilisierung (§ 30 Abs. 2 Nr. 7 BSIG), für die Geschäftsleitung regelmäßige Schulungen (§ 38 Abs. 3 BSIG)
IT-Sicherheitsgesetz 2.0
Das deutsche IT-Sicherheitsgesetz 2.0 von 2021 hatte die Befugnisse des BSI ausgebaut und KRITIS-Betreiber zu Systemen zur Angriffserkennung verpflichtet. Seit der Neufassung des BSIG gilt diese Pflicht für Betreiber kritischer Anlagen nach § 31 Abs. 2 BSIG (§ 31 BSIG, abgerufen am 31.10.2026). Für Arztpraxen und MVZs gilt § 390 SGB V als branchenspezifischer Rahmen.
Was das für KMU bedeutet
In unserer Beratung in Hamburg treffen wir regelmäßig auf Mittelständler, die nicht wissen, ob NIS2 sie betrifft. Entscheidend sind in der Regel Sektor und Größe, für einige Einrichtungsarten gilt keine Größenschwelle (§ 28 BSIG). Ob ein Unternehmen im Einzelfall erfasst ist, sollte eine Fachprüfung klären. Besonders relevant für den Hamburger Mittelstand: Gesundheitsdienstleister, Logistik, Lebensmittelverarbeitung und digitale Dienstleister.
Netzleiter unterstützt bei:
- NIS2-Betroffenheitsanalyse für das eigene Unternehmen
- Erstellung von Schutzkonzepten und Notfallplänen
- Technischer Umsetzung: Firewall, ESET PROTECT, Veeam Backup, Zugriffskontrolle
- Reaktionsplan-Dokumentation und BSI-Meldeprozess
- Mitarbeiterschulungen zu Phishing und sicherem Verhalten
Häufige Fragen
Sind die zwölf Basismaßnahmen von 2017 noch aktuell?
Ja, die Liste gilt weiter. Regelmäßige Updates, aktueller Virenschutz (heute zentral verwaltete Endpoint-Plattformen wie ESET PROTECT), korrekt konfigurierte Firewall, Least Privilege, einzigartige starke Passwörter (wo möglich Passkeys), verschlüsselte Verbindungen und getestete Datensicherungen schließen weiterhin die häufigsten Einfallstore für Ransomware und Phishing.
Welche Unternehmen sind von NIS2 betroffen?
Wer einer Einrichtungsart aus den Anlagen 1 oder 2 zum BSIG zuzuordnen ist und mindestens 50 Mitarbeitende beschäftigt oder jeweils über 10 Millionen Euro Jahresumsatz und Jahresbilanzsumme hat, ist mindestens eine wichtige Einrichtung (§ 28 Abs. 2 BSIG). Dazu zählen neben KRITIS-Betreibern auch digitale Dienste, Post, Chemie, Lebensmittel und Teile der Fertigungsindustrie, für einige Einrichtungsarten gilt keine Größenschwelle. Bei der Einordnung hilft die NIS-2-Betroffenheitsprüfung des BSI.
Was verlangt NIS2 konkret von betroffenen Unternehmen?
Dokumentierte Risikomanagementmaßnahmen, Notfall- und Wiederherstellungspläne, technische Maßnahmen wie Zugangskontrolle, Verschlüsselung und Schwachstellenmanagement (§ 30 BSIG) sowie die Meldung erheblicher Sicherheitsvorfälle an die gemeinsame Meldestelle von BSI und Bundesamt für Bevölkerungsschutz und Katastrophenhilfe, mit einer frühen Erstmeldung unverzüglich, spätestens innerhalb von 24 Stunden nach Kenntnis (§ 32 BSIG).
Hotline: 040 25 499 500. Kostenfreie Erstberatung zur NIS2-Betroffenheit auf Anfrage.