(aktualisiert am ) · Mehdi Aroui · Cybersecurity · Lesedauer von ca. 4 Min.
TLS-Zertifikat-Laufzeit sinkt bis 2029 auf 47 Tage: Was das für Exchange, VPN und Firewall bedeutet
Neu ausgestellte TLS-Zertifikate gelten ab dem 15.03.2027 höchstens 100 Tage, ab dem 15.03.2029 nur noch 47. Bei vier Diensten und 47 Tagen sind das rechnerisch mehr als 30 Erneuerungen im Jahr.
Kurz gesagt
Neu ausgestellte, öffentlich vertraute TLS-Zertifikate gelten seit dem 15.03.2026 höchstens 200 Tage, ab dem 15.03.2027 höchstens 100 und ab dem 15.03.2029 nur noch 47. Wer Exchange, VPN oder eine Firewall mit eigenem Zertifikat betreibt, erneuert dann mehrmals im Jahr. Von Hand wird das zum Ausfallrisiko, deshalb gehört vor den nächsten Stichtag eine Liste aller Zertifikate und eine Entscheidung, welche automatisch laufen.
Update vom
Alle Stichtage stehen jetzt im Kalender der IT-Fristen.
Ein TLS-Zertifikat, oft noch SSL-Zertifikat genannt, ist der Ausweis, mit dem sich ein Server gegenüber Browsern und Programmen zu erkennen gibt. Bei einer TLS-Zertifikat-Laufzeit von 398 Tagen reichte es, diesen Ausweis einmal im Jahr zu erneuern. Das CA/Browser Forum, in dem Zertifikatsaussteller und Browserhersteller die Regeln festlegen, hat am 11.04.2025 einen Zeitplan beschlossen, der aus diesem Jahrestermin eine Daueraufgabe macht (Ballot SC-081v3).
Wie lange gilt ein TLS-Zertifikat? Die Laufzeiten nach Stichtag
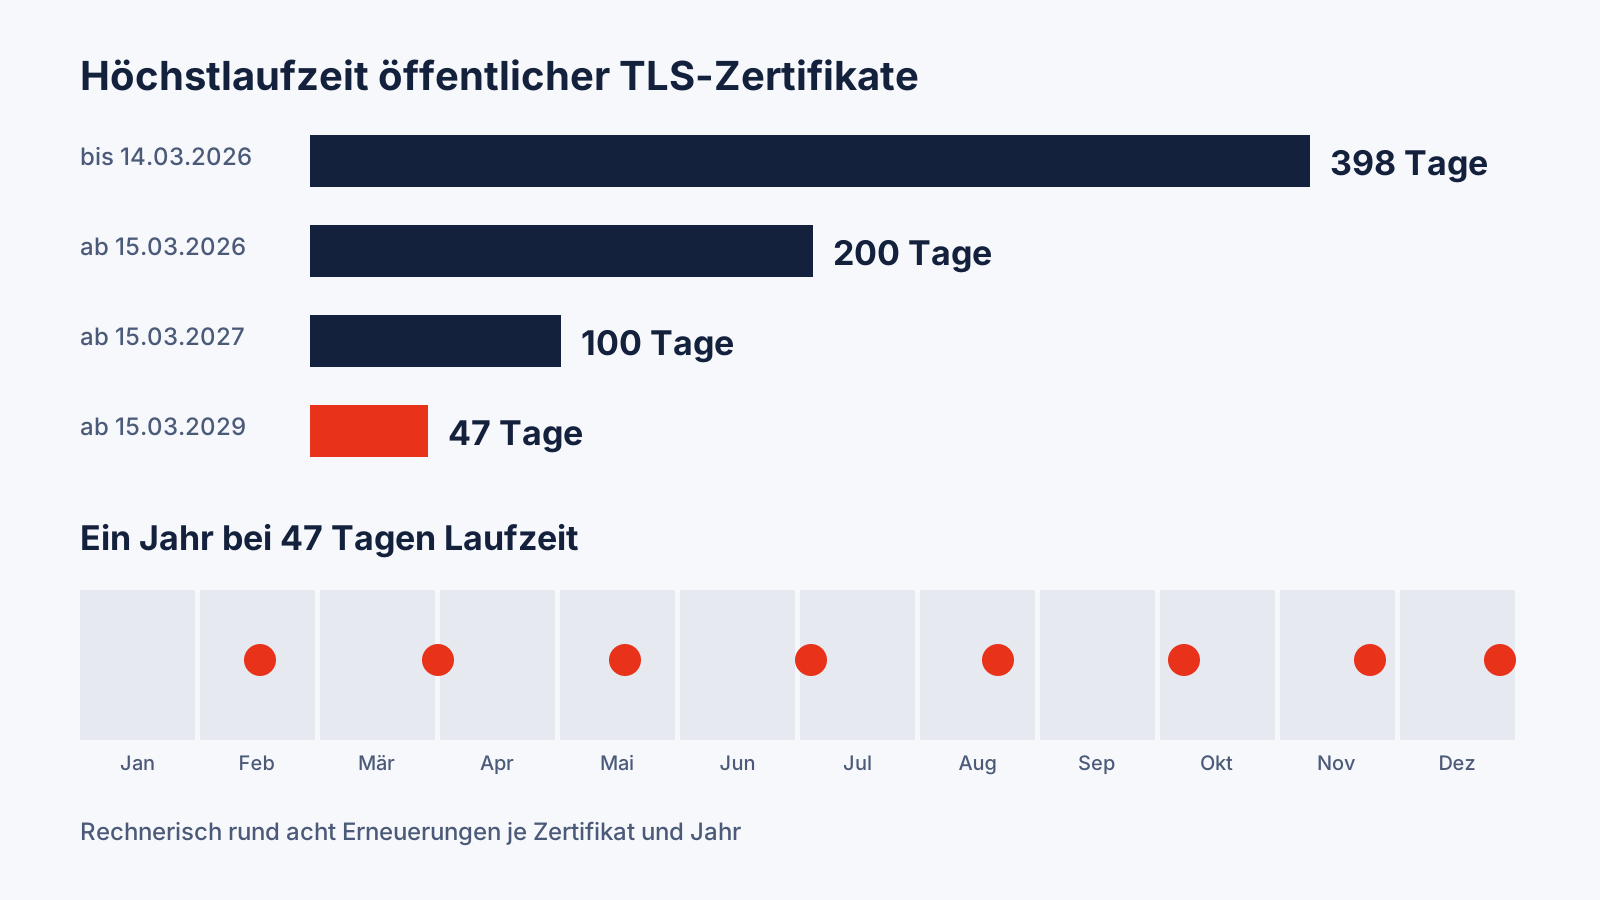
Seit dem 15.03.2026 darf ein neu ausgestelltes, öffentlich vertrautes Zertifikat höchstens 200 Tage gelten, vorher waren es 398. Ab dem 15.03.2027 sind es 100 Tage, ab dem 15.03.2029 noch 47. Zertifikate, die vor einem Stichtag ausgestellt wurden, laufen bis zu ihrem Enddatum weiter. Interne Zertifikate aus einer eigenen Zertifizierungsstelle fallen nicht unter diese Regeln, solange sie nur im eigenen Netz genutzt werden.
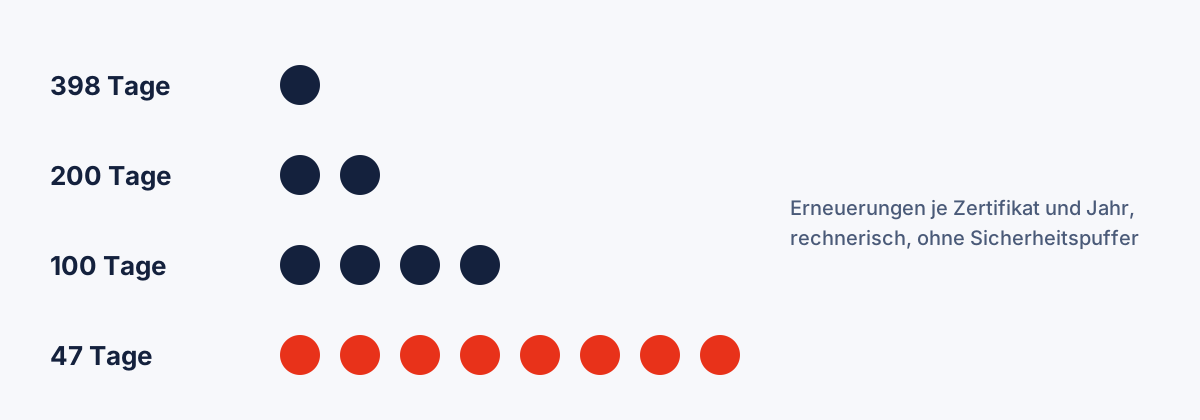
Bei 47 Tagen Laufzeit ergibt das rechnerisch rund acht Erneuerungen je Zertifikat und Jahr, mit Sicherheitspuffer entsprechend mehr. Ein Betrieb mit Mailserver, VPN-Zugang, Firewall und Kundenportal hat bei vier Zertifikaten dann mehr als 30 Termine im Jahr.
Wo das in KMU trifft
Webseiten bei einem Hoster erneuern ihre Zertifikate meist automatisch. Anders sieht es bei Diensten aus, die Sie selbst betreiben. Auf einem Exchange-Server muss das erneuerte Zertifikat eingespielt und den Diensten zugewiesen werden, denn Clients vertrauen nur solchen eigens eingerichteten Zertifikaten (Microsoft Learn). Firewalls und VPN-Gateways verlangen häufig einen Eingriff in ihrer eigenen Verwaltungsoberfläche, ebenso NAS-Systeme, Telefonanlagen und ältere Fachanwendungen mit Webzugang.
Bei einem abgelaufenen Zertifikat bleibt der Dienst technisch intakt, doch Browser und Outlook verweigern den Kontakt oder warnen mit Meldungen, die jeder Mitarbeitende einzeln an die Zentrale weitergibt. Der Fehler trifft dann alle gleichzeitig, und oft an einem Tag, an dem derjenige im Urlaub ist, der das Passwort für die Firewall kennt.
Wie viele Zertifikate haben Sie?
Frage 5 ist die dringendste. Wer dort mit Ja antwortet, sollte die Liste zuerst anlegen.
- Erreichen Mitarbeitende E-Mail, VPN oder Portale über eine Adresse mit Ihrer eigenen Domain?
- Kommen Erinnerungen an ablaufende Zertifikate per E-Mail an eine einzelne Person?
- Stehen Firewall, NAS oder Telefonanlage mit eigener Weboberfläche in Ihrem Netz?
- Gab es schon einmal eine Sicherheitswarnung im Browser, weil ein Zertifikat abgelaufen war?
- Fehlt eine Liste, auf der alle Zertifikate mit Ablaufdatum stehen?
Was Nichtstun kostet
Bis zum nächsten Stichtag geschieht zunächst nichts, weil bestehende Zertifikate weiterlaufen. Der Aufwand steigt erst mit der nächsten Ausstellung, dann aber dauerhaft. Bei vier Zertifikaten und 47 Tagen Laufzeit bedeutet Handarbeit mehr als 30 Termine im Jahr, an jedem kann etwas schiefgehen.
Wege zur nächsten Erneuerung
Von Hand weitermachen
Bei einem einzigen Zertifikat und einer zuverlässigen Erinnerung kann das eine Weile gutgehen. Mit jeder Stufe des Zeitplans schrumpft der Puffer.
Automatische Erneuerung
Das Protokoll ACME holt und installiert Zertifikate ohne manuellen Eingriff, viele Webserver und einige Firewalls unterstützen es. Bei Exchange und älteren Geräten braucht es meist zusätzliche Werkzeuge oder ein vorgeschaltetes System, das die Verschlüsselung übernimmt. Der Aufwand lohnt sich dort, wo viele Erneuerungen anfallen.
Zertifikatsablauf überwachen
Wo Automatisierung nicht geht, hilft eine zentrale Liste mit Warnung lange vor dem Ablauf. Sie verhindert den Überraschungsausfall, nimmt aber keine Arbeit ab.
Dienste auslagern
Wer Exchange zu Exchange Online verlagert, gibt auch dieses Zertifikat ab. Die Abwägung dazu steht im Beitrag Exchange-Server im eigenen Haus.
Mit eigener IT
Wer NAS und VPN-Gateways selbst pflegt, trägt vor allem die erste Inventur und die Geräte, die sich gegen Automatisierung sperren.
Unsere Empfehlung
Zuerst die Liste aller Zertifikate, danach Automatisierung für alles, was sie technisch erlaubt, und eine Überwachung für den Rest. Dienste mit geringer Bedeutung für das Tagesgeschäft sind Kandidaten für die Abschaltung.
Wie wir das angehen
Wir erfassen, welche Dienste bei Ihnen Zertifikate benötigen und wann sie ablaufen, und schlagen je Dienst den passenden Weg vor, meist in der Reihenfolge Mailserver, VPN, Firewall. Unsere Managed-IT-Pakete enthalten Monitoring und Patch-Management. Wie weit sich Ihre Zertifikate darüber abdecken lassen, klären wir im Einzelfall. Für Firewalls lohnt zusätzlich ein Blick auf die Firewall-Absicherung.
Häufige Fragen
Ab wann gelten TLS-Zertifikate höchstens 47 Tage?
Neu ausgestellte, öffentlich vertraute TLS-Zertifikate gelten ab dem 15.03.2029 höchstens 47 Tage. Das ergibt rechnerisch rund acht Erneuerungen je Zertifikat und Jahr, mit Sicherheitspuffer entsprechend mehr.
Gelten die kürzeren Laufzeiten auch für bestehende Zertifikate?
Nein. Ein bereits ausgestelltes Zertifikat läuft bis zu seinem Enddatum. Die neue Grenze gilt für Zertifikate, die ab dem jeweiligen Stichtag ausgestellt werden.
Betrifft das auch interne Zertifikate?
Die Regeln gelten für öffentlich vertraute Zertifikate. Zertifikate aus einer eigenen Zertifizierungsstelle, die nur im eigenen Netz genutzt werden, fallen nicht darunter.
Warum werden die Laufzeiten verkürzt?
Kürzere Laufzeiten begrenzen den Schaden, wenn ein Schlüssel in falsche Hände gerät oder ein Zertifikat fehlerhaft ist, und verkürzen die Zeit, in der veraltete Prüfdaten weiterverwendet werden.
Reicht es, wenn unser Hoster die Webseite erneuert?
Für die Webseite ja, für Mailserver, VPN und Firewall im eigenen Haus nicht. Dort müssen Sie oder Ihr Dienstleister selbst handeln.
Anlass: GoDaddy widerruft Starfield-Zertifikate (22.10.2026)
GoDaddy widerrief rund 404.600 Starfield-Zertifikate wegen einer formalen Abweichung vom eigenen Regelwerk, betroffen waren auch Kunden von DomainFactory und Host Europe. Kunden erhielten ab dem 16.10.2026 Nachricht, die Frist zum Tausch endete am 21.10.2026. Wo der Tausch nicht automatisch lief, musste jemand innerhalb weniger Tage handeln.
Quelle: heise online, 22.10.2026
Quellen (Stand 08.11.2026)
- CA/Browser Forum: Ballot SC-081v3, abgerufen am 08.11.2026
- CA/Browser Forum: Baseline Requirements for TLS Server Certificates, abgerufen am 08.11.2026
- Microsoft Learn: Digital certificates and encryption in Exchange Server, abgerufen am 08.11.2026
- heise online: GoDaddy widerruft Hunderttausende Zertifikate, abgerufen am 08.11.2026
- DomainFactory FAQ: Neuausstellung von SSL-Zertifikaten, abgerufen am 08.11.2026
Über den Autor
Mehdi Aroui ist Wirtschaftsinformatiker und hat Netzleiter 2010 in Hamburg gegründet. Er verantwortet als Geschäftsführer Strategie, Kundenbeziehungen und Qualität im Betrieb. Mehr über das Team