· Mehdi Aroui · Cybersecurity · Lesedauer von ca. 6 Min.
Java4Shell: Welche Java-Systeme jetzt ein Update brauchen
Java4Shell steckt in der Java-Laufzeit selbst und trifft Java ab Version 17.0.6 auf neueren Intel- und AMD-Servern. Welche Systeme betroffen sind, wie weit die Updates sind und wie die Java4Shell-Inventur von Netzleiter Klarheit schafft.
Stand: 19. November 2026, Lageinformationen vom 17. und 18. November 2026. Von Mehdi Aroui, Geschäftsführer der Netzleiter GmbH & Co. KG. Wir ergänzen diesen Beitrag, sobald weitere Hersteller ihre Updates veröffentlichen.
Java4Shell ist keine Lücke in einer Bibliothek, die man austauscht, sondern ein Fehler in der Java-Laufzeit selbst. Damit betrifft sie jede Software, die auf einer verwundbaren Java-Version läuft, vom selbst betriebenen Jira bis zur Fachanwendung mit eingebauter Java-Laufzeit. Dieser Beitrag zeigt aus Sicht des IT-Betriebs, welche Systeme betroffen sein können, wie weit die Updates sind und was Sie jetzt veranlassen sollten.
Java4Shell in zwei Sätzen
Das Sicherheitsunternehmen Calif hat am 17. November 2026 eine Lücke im Base64-Decoder der Java-Laufzeit offengelegt (CVE-2026-114938). Ein manipulierter Datenblock bringt den Decoder dazu, über das Ende eines Speicherbereichs zu schreiben, laut Calif reicht das bei mehreren verbreiteten Produkten für die Ausführung von Schadcode ohne Anmeldung (Qualys, Semgrep).
Calif bewertet die Lücke mit 9,2 von 10 Punkten nach CVSS 4.0. Oracles höchster Java-Wert im November-Update liegt bei 8,1 nach CVSS 3.1, die beiden Werte stammen aus verschiedenen Bewertungssystemen, und Oracle ordnet seine Fixes der CVE nicht namentlich zu (Sonatype). Angriffe in freier Wildbahn waren bis zum 18. November nicht bekannt (Endor Labs).
Wann ein System betroffen ist
Ein System ist nach den bisherigen Analysen nur dann verwundbar, wenn drei Bedingungen zusammenkommen.
Die Java-Version
Betroffen sind Java 17 ab Update 17.0.6 sowie Java 21, 25 und 27, unabhängig davon, von welchem Anbieter die Java-Laufzeit stammt. Dazu zählen neben Oracle Java auch Eclipse Temurin, Amazon Corretto, Azul Zulu, das Microsoft Build of OpenJDK und die Java-Pakete von Red Hat (Semgrep). Java 8 und Java 11 gelten in den Standard-Builds als nicht betroffen. Oracle führt in seiner Liste allerdings auch Java 11.0.33 (Cloudflare). Solange das nicht geklärt ist, nehmen wir Java 11 in jede Prüfung mit auf.
Der Prozessor
Der fehlerhafte Programmteil läuft nur auf x86-64-Prozessoren mit dem Befehlssatz AVX-512 VBMI. Das sind Intel Xeon ab der Generation Ice Lake und AMD EPYC und Ryzen ab Zen 4, also gerade die Server der letzten Jahre. Ältere Intel-Server wie Skylake oder Cascade Lake, AMD-Systeme vor Zen 4 und ARM-Systeme sind laut Qualys nicht betroffen. Bei virtuellen Maschinen kommt es nach unserer Einschätzung auf den Prozessor des Wirts an und darauf, welche Befehlssätze der Hypervisor an die Maschine weitergibt.
Die Anwendung
Angreifbar wird eine Java-Anwendung, wenn sie Base64-Daten von außen dekodiert. Das tun viele, etwa bei Anmeldetokens. Calif nennt als ohne Anmeldung angreifbar Jira, Confluence, Jenkins, Keycloak, JFrog Artifactory und PingFederate, nach einer Anmeldung zusätzlich Kafka, Elasticsearch und Gerrit. Die Liste ist ausdrücklich nicht abschließend.
Java steckt oft dort, wo niemand nachsieht
Ein Java-Update auf dem Server erreicht nicht jede Java-Laufzeit. Viele Programme bringen ihre eigene Java-Version mit und liefern sie in ihrem Installationsordner oder in einem Container-Image aus (Cloudflare). In KMU können das nach unserer Erfahrung neben Atlassian-Produkten auch Branchensoftware, Zeiterfassung, Druck- und Scan-Lösungen oder Verwaltungsoberflächen von Speicher- und Netzwerksystemen. Für diese Laufzeiten muss der jeweilige Hersteller ein Update liefern.
Dazu kommt: Ein eingespieltes Update wirkt erst, wenn der Java-Prozess neu gestartet ist. Ein Dienst, der seit Wochen läuft, nutzt bis zum Neustart die alte Version.
Wie weit die Updates sind
Oracle hat am 17. November korrigierte Versionen veröffentlicht, unter anderem 17.0.21.1, 21.0.13.1, 25.0.5.1 und 27.0.1.1. Amazon Corretto und Azul Zulu haben am selben Tag nachgezogen. Am 18. November lag bei Eclipse Temurin nur für Java 27 ein Fix vor, Red Hat und Ubuntu hatten noch keinen veröffentlicht, Debian nur im Entwicklungszweig (Endor Labs). Endor Labs weist zudem darauf hin, dass eine Versionsnummer mit Fix-Kennung den korrigierten Code nicht in jedem Fall enthält. Die Versionsnummer allein reicht deshalb als Nachweis nicht.
Bis zum Update gibt es eine JVM-Startoption, die den betroffenen Programmteil abschaltet. Sie verlangt einen Neustart, sollte vor dem Produktivbetrieb getestet werden und ersetzt das Update nicht (Sonatype).
Was Unternehmen jetzt veranlassen sollten
Vier Schritte bringen Ordnung in die Lage.
Java-Laufzeiten erfassen
Auf welchen Servern und virtuellen Maschinen läuft Java, in welcher Version, von welchem Anbieter, und welche Programme bringen ihre eigene Java-Version mit? Entscheidend ist die Version des laufenden Prozesses, nicht die, die irgendwo installiert ist.
Erreichbarkeit aus dem Internet prüfen
Systeme, die aus dem Internet erreichbar sind, kommen zuerst. Eine Verwaltungsoberfläche von Jira, Jenkins oder Keycloak gehört bis zum Update hinter ein VPN. Laut Qualys schützt ein vorgeschalteter Reverse-Proxy allein nicht.
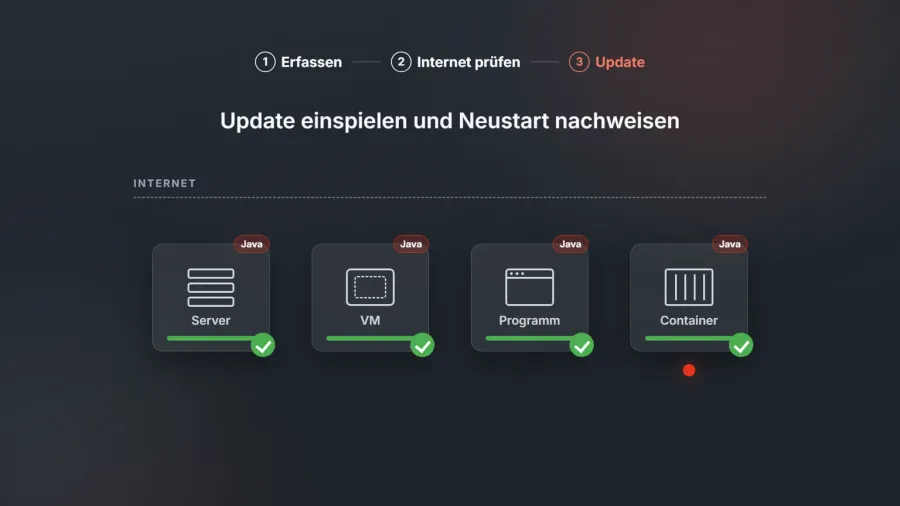
Update einspielen und Neustart nachweisen
Update des Anbieters einspielen, jeden Java-Prozess neu starten und danach die laufende Version kontrollieren. Wo noch kein Update vorliegt, kommt die Startoption als Überbrückung in Frage.
Auffälligkeiten beobachten
Unerwartete Abstürze von Java-Diensten oder Java-Prozesse, die plötzlich Verbindungen nach außen aufbauen, sind ein Anlass für eine genauere Prüfung. Ein Absturz allein beweist keinen Angriff.
Die Java4Shell-Inventur von Netzleiter
Als IT-Systemhaus in Hamburg prüfen wir Ihre IT-Infrastruktur auf Java4Shell, zum Festpreis von 350 Euro netto. Wir erfassen die Java-Laufzeiten auf Ihren Servern und virtuellen Maschinen, einschließlich der Versionen, die Programme selbst mitbringen, prüfen die Prozessoren auf den betroffenen Befehlssatz und klären, welche Java-Dienste aus dem Internet erreichbar sind. Sie erhalten eine Liste der betroffenen Systeme mit der Reihenfolge, in der sie abgesichert werden sollten. Updates, Neustarts und die Überbrückung bis zum Hersteller-Fix übernehmen wir auf Wunsch im Anschluss.
Schreiben Sie uns an vertrieb@netzleiter.com mit dem Betreff „Java4Shell-Inventur“, der ungefähren Anzahl Ihrer Server und einer Rückrufnummer. Zugangsdaten gehören nicht in diese E-Mail, die Übergabe stimmen wir im Gespräch ab. Lieber direkt sprechen? Der Vertrieb ist unter 040 20 94 97 67 erreichbar, ein Erstgespräch können Sie auch online buchen. Das Angebot richtet sich an Unternehmen, Praxen und Kanzleien.
Wer Monitoring und Patch-Management dauerhaft abgeben möchte, findet den Rahmen in unserem IT-Wartungsvertrag. Wie wir Server und Daten insgesamt absichern, steht unter Cybersecurity und Datensicherung. Eine ähnliche Lage gab es im Oktober mit PHP, mehr dazu im Beitrag Synology, QNAP und php2shell.
Häufige Fragen
Ist mein Windows-PC mit Java betroffen?
Möglich, wenn auf dem PC Java 17 ab 17.0.6 oder eine neuere Version läuft und der Prozessor AVX-512 VBMI unterstützt. Das größere Risiko tragen aber Server, auf denen Java-Dienste Anfragen von außen annehmen. Ein Java-Programm, das nur lokal arbeitet, bietet deutlich weniger Angriffsfläche.
Reicht es, Java auf dem Server zu aktualisieren?
Nicht unbedingt. Programme mit eigener Java-Laufzeit brauchen ein Update ihres Herstellers, und jedes Update wirkt erst nach einem Neustart des Java-Prozesses.
Wir nutzen noch Java 8. Sind wir sicher?
Die Standard-Builds von Java 8 gelten laut den Analysen als nicht betroffen, eine Ausnahme ist Oracles Java 8 Enterprise Performance Pack. Welche Java-Version bei Ihnen tatsächlich läuft, zeigt erst die Inventur.
Was kostet die Java4Shell-Inventur?
Die Inventur kostet 350 Euro netto zum Festpreis. Updates und Neustarts, die sich daraus ergeben, stimmen wir danach mit Ihnen ab.
Quellen
- Qualys: How to Find, Mitigate, and Patch the Critical Java4Shell Flaw, 17.11.2026, aktualisiert 18.11.2026
- Semgrep: Java4Shell, A Critical Java Vulnerability Hiding in Plain Sight, 17.11.2026
- Sonatype: Critical OpenJDK RCE CVE-2026-114938, What to Know, 17.11.2026
- Cloudflare Radar: Java4Shell, remote code execution in OpenJDK, Stand 18.11.2026
- Endor Labs: Java4Shell, unauthenticated RCE reported in OpenJDK 17, 17.11.2026, aktualisiert 18.11.2026