(aktualisiert am ) · Mehdi Aroui · Cybersecurity · Lesedauer von ca. 6 Min.
1.413 Sicherheitslücken: Was der Oktober-Patchday bedeutet
Microsoft hat am 13. Oktober 2026 so viele Sicherheitslücken geschlossen wie nie zuvor, eine davon nutzen Angreifer bereits aus. Warum die Rekordzahl beherrschbar ist, wenn die Reihenfolge stimmt, und wie Sie mit fünf Fragen prüfen, ob Ihr Patchstand Prozess oder Glückssache ist.
Stand: 31. Oktober 2026. Von Mehdi Aroui, Geschäftsführer der Netzleiter GmbH & Co. KG.
Am 13. Oktober 2026 hat Microsoft seinen monatlichen Patchday veröffentlicht, mit 1.413 geschlossenen Sicherheitslücken auf einen Schlag, so viele wie nie zuvor. Je nach Zählweise kommen Fachmedien auf 1.411 bis 1.415. Der bisherige Rekord für ein ganzes Jahr lag laut CyberScoop 2020 bei 1.261 Lücken, verteilt auf zwölf Monate. Schon der September hatte laut Daily Security Review mit 999 Lücken einen Monatsrekord aufgestellt.
Von den Oktober-Lücken betreffen laut SecurityWeek 1.102 Windows, also fast vier von fünf. Weitere Lücken betreffen Office mit 134, SharePoint mit 36, Entwicklerwerkzeuge mit 61 sowie SQL Server und Exchange.
Eine Lücke wird bereits ausgenutzt
CVE-2026-96951 steckt in der Windows Shell, und Angreifer nutzen sie bereits aus. Die Lücke hebelt das sogenannte Mark of the Web aus. Mit dieser Markierung kennzeichnet Windows Dateien, die aus dem Internet oder per E-Mail kommen. Fehlt sie, bleiben SmartScreen, die geschützte Ansicht in Office und Smart App Control stumm.
Im Büroalltag sieht das so aus: Eine E-Mail mit angeblicher Rechnung im Anhang landet in der Buchhaltung, die Datei wird geöffnet, und der gelbe Warnbalken erscheint nicht mehr. Die US-Cybersicherheitsbehörde CISA hat CVE-2026-96951 noch am Tag der Veröffentlichung in ihren Katalog aktiv ausgenutzter Schwachstellen aufgenommen. US-Bundesbehörden mussten bis zum 16. Oktober patchen, also innerhalb von drei Tagen.
Bei Outlook genügt die Vorschau
Mehr als 70 der Oktober-Lücken gelten als kritisch, ein von Daily Security Review zitierter Tracker zählt 78. Besonders unangenehm ist CVE-2026-70242, ein Speicherfehler in Outlook mit einer Bewertung von 9,8 auf der zehnstufigen CVSS-Skala. Ausgelöst wird er im Lesebereich. Niemand muss die E-Mail aktiv öffnen, es reicht, dass Outlook sie in der Vorschau anzeigt. IT Brief zählt in diesem Monat fünf solcher Outlook-Lücken. Gleich hoch bewertet ist CVE-2026-105016 im Netzwerkprotokoll Microsoft QUIC, ausnutzbar über das Netzwerk und ohne Anmeldung.
Warum die Zahlen weiter steigen
Als Grund für den Anstieg nennt Microsoft laut Daily Security Review die KI-gestützte Schwachstellensuche. Dustin Childs von der Zero Day Initiative ordnet das nüchtern ein: KI baut keine neuen Fehler ein, sie verkürzt die Zeit, bis jemand einen vorhandenen Fehler findet. Hunderte Lücken pro Patchday werden damit zum Normalfall. Der nächste Patchday ist am 10. November 2026.
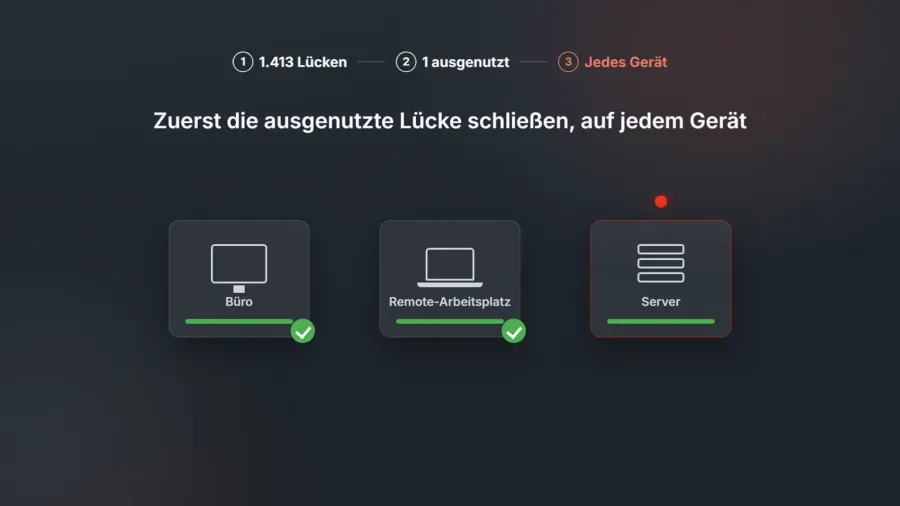
In derselben Analyse steckt auch eine beruhigende Zahl. Die Zero-Days, also Lücken, die schon vor dem Patch ausgenutzt wurden oder öffentlich bekannt waren, werden nicht mehr. Childs zählt von Januar bis Oktober 2026 genau 15 Microsoft-Zero-Days, 2023 waren es im selben Zeitraum 17. Wer priorisiert, wird mit der Masse fertig. Die Reihenfolge lautet deshalb: zuerst die ausgenutzte Lücke schließen, auf jedem Gerät. Bei Windows erledigt das das kumulative Oktober-Update, das die übrigen Windows-Lücken gleich mitschließt, danach folgen Office und Server.
Was das für ein Unternehmen mit 20 Arbeitsplätzen heißt
In kleinen Unternehmen ohne eigene IT-Abteilung läuft Windows Update oft unbeobachtet. Die Rechner im Büro installieren Updates, wenn sie gerade eingeschaltet sind. Der Laptop der Vertriebsleiterin am Remote-Arbeitsplatz schiebt den Neustart seit zwei Wochen vor sich her. Den Server mit der Datenbank der Warenwirtschaft fasst niemand an, weil ein Ausfall am Monatsende teuer wäre. Ob der Oktober-Patch überall angekommen ist, kann am Ende keiner sicher sagen.
Zwischen „Update verfügbar“ und „Update überall installiert“ liegt das Zeitfenster, in dem Angreifer arbeiten. Ein einziger ungepatchter Rechner kann Angreifern als Einstieg dienen, von dort aus bewegen sie sich im Netzwerk weiter.
Fünf Fragen an Ihre IT
- Können Sie heute belegen, auf welchen Rechnern CVE-2026-96951 geschlossen ist?
- Wie viele Tage vergehen bei Ihnen zwischen Patchday und Installation auf dem letzten Gerät?
- Werden Laptops am Remote-Arbeitsplatz genauso zuverlässig aktualisiert wie die Rechner im Büro?
- Wer testet Server-Updates vor der Installation, und wer merkt es, wenn ein Update Probleme macht?
- Bekommt jemand eine Meldung, wenn eine Festplatte voll läuft, eine Datensicherung fehlschlägt oder ein Dienst stehen bleibt?
Wenn Sie bei zwei oder mehr Fragen zögern, ist Ihr Patchstand eher Glückssache als Prozess.
So übernimmt Netzleiter Patchmanagement und Monitoring
Im Netzleiter-Wartungsvertrag kümmern wir uns um Patchmanagement und Monitoring für Ihre Arbeitsplätze und auf Wunsch für Ihre Server. Über unser RMM-System (Fernwartung und Überwachung) auf Basis von NinjaOne sehen wir jeden verwalteten Rechner, egal ob er im Büro steht oder am Remote-Arbeitsplatz. Aktiv ausgenutzte Lücken wie CVE-2026-96951 ziehen wir vor. Bleibt ein Gerät beim Update hängen, sieht unser Service-Team das im Dashboard, bevor daraus ein Störfall wird.
Das 24/7-Monitoring meldet volle Festplatten und ausgefallene Dienste, bevor es jemand in Ihrem Team bemerkt. Jeden Monat erhalten Sie ein Reporting über den Zustand Ihrer IT. Wie eine belastbare Datensicherung dazu aussieht, beschreibt unser Beitrag zur Backup-Strategie für KMU.
Abgerechnet wird zum Festpreis pro Mitarbeiter und Monat. Patchmanagement, Monitoring und Monats-Reporting stecken schon in der Einstiegsstufe NetzleitAIR-Wartungskunde für 39 Euro netto je Mitarbeiter mit eigenem PC und Monat. Betriebe mit 1 bis 4 Mitarbeitern erhalten Monitoring, Patchmanagement und Monats-Reporting im Pauschalvertrag NetzleitAIR-Start für 99 Euro netto im Monat, Hotline- und Vor-Ort-Einsätze rechnen wir dort nach Aufwand ab. Server betreuen wir als eigene Position ab 99 Euro netto je Server und Monat. Die monatliche Pauschale ist bei einem Patchday mit 1.413 Lücken dieselbe wie bei einem mit 50. Was das für Ihren Betrieb bedeutet, zeigt der Preisrechner für den Wartungsvertrag.
Vor dem 10. November Klarheit schaffen
Der nächste Patchday kommt am 10. November 2026, und die Zahlen sprechen nicht dafür, dass er kleiner ausfällt. In einem Erstgespräch schauen wir gemeinsam auf Ihren aktuellen Patchstand und rechnen aus, was der Wartungsvertrag für Ihre Zahl an Arbeitsplätzen kostet.
Rufen Sie unseren Vertrieb an unter 040 20 94 97 67, buchen Sie einen Termin online oder schreiben Sie an vertrieb@netzleiter.com mit dem Betreff „Patchstand prüfen“. Zugangsdaten gehören nicht in diese E-Mail. Das Angebot richtet sich an Unternehmen, Praxen und Kanzleien.
Häufige Fragen
Was ist der Microsoft-Patchday?
Microsoft veröffentlicht Sicherheitsupdates gebündelt am zweiten Dienstag jedes Monats. Im Oktober 2026 war das der 13. Oktober, der nächste Termin ist der 10. November 2026.
Welche Lücke aus dem Oktober-Patchday sollte zuerst geschlossen werden?
CVE-2026-96951 in der Windows Shell, weil Angreifer sie bereits ausnutzen. Über sie können Dateien die Warnungen für Inhalte aus dem Internet umgehen. Danach folgen die kritischen Lücken wie CVE-2026-70242 in Outlook und CVE-2026-105016 in Microsoft QUIC.
Reicht es, wenn Windows Update eingeschaltet ist?
Für einzelne Rechner oft ja, für ein Unternehmen nicht. Es fehlt der Nachweis, dass jedes Gerät das Update installiert und neu gestartet hat, und Server brauchen ein geplantes Vorgehen. Genau das leistet Patchmanagement.
Was kostet Patchmanagement bei Netzleiter?
Patchmanagement ist in jeder Stufe des Wartungsvertrags enthalten, ab 39 Euro netto je Mitarbeiter mit eigenem PC und Monat. Für 1 bis 4 Mitarbeiter gibt es den Pauschalvertrag für 99 Euro netto im Monat, Hotline- und Vor-Ort-Einsätze laufen dort nach Aufwand. Server kommen ab 99 Euro netto je Server und Monat dazu.
Quellen
- SecurityWeek: Microsoft Patches Record 1,413 Vulnerabilities, 13.10.2026
- CyberScoop: Microsoft drops an actively exploited zero-day among record high of 1,413 vulnerabilities, 13.10.2026
- Zero Day Initiative: The October 2026 Security Update Review, 13.10.2026
- Expert Insights: Microsoft’s Second Record Patch Tuesday Brings 1,400+ Fixes, 14.10.2026
- IT Brief UK: Microsoft patches 1,413 flaws, including exploited zero-day, 14.10.2026
- Daily Security Review: Microsoft Patches Record 1,413 CVEs, Including Exploited Zero-Day, 14.10.2026