· Mehdi Aroui · Cybersecurity · Lesedauer von ca. 6 Min.
Synology, QNAP und php2shell: NAS jetzt prüfen
php2shell steckt in PHP, und PHP steckt auch in NAS von Synology und QNAP, in Routern und Firewalls. Ob diese Geräte betroffen sind, ist offen. Was bekannt ist und was Unternehmen jetzt tun sollten.
Stand: 22. Oktober 2026, Lageinformationen vom 21. Oktober 2026. Von Mehdi Aroui, Geschäftsführer der Netzleiter GmbH & Co. KG. Wir ergänzen diesen Beitrag, sobald Synology, QNAP oder andere Hersteller ihre Sicherheitshinweise veröffentlichen.
Ob die PHP-Lücke php2shell auch eine Synology-Sicherheitslücke ist, war am 21. Oktober 2026 noch nicht geklärt. Fest steht: NAS-Systeme von Synology und QNAP, viele Router und Firewalls bringen PHP mit, etwa für ihre Verwaltungsoberfläche im Browser. Damit gehören sie bei der Bestandsaufnahme nach dem 21. Oktober 2026 auf dieselbe Liste wie die Firmen-Website. Dieser Beitrag zeigt aus Sicht des IT-Betriebs, welche Geräte in einem Unternehmen typischerweise betroffen sein können, was die Hersteller bisher sagen und was Sie jetzt veranlassen sollten.
php2shell in zwei Sätzen
Das PHP-Team hat am 21. Oktober zwei kritische Lücken im PHP-Kern geschlossen (CVE-2026-109618 und CVE-2026-109619), über die Angreifer ohne Anmeldung Code ausführen können. Laut PHP-Team schützt nur das Update, behoben ist die Lücke in PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35 (BleepingComputer). Das BSI bewertet beide Lücken mit 9,2 von 10 Punkten.
Was das für Websites bedeutet und warum die Charité und mehrere Landesverwaltungen ihre Webauftritte vorsorglich abgeschaltet haben, erklärt unsere Schwesterfirma Techiota im Beitrag Was Website-Betreiber jetzt prüfen sollten. Hier geht es um die Geräte dahinter.
Welche Geräte im Unternehmen PHP mitbringen
PHP läuft nicht nur auf Webservern. Viele Geräte nutzen es für ihre Verwaltungsoberfläche, die Sie im Browser öffnen. heise online nennt als Beispiele NAS-Systeme von Synology und QNAP, Router von DrayTek, Zyxel, D-Link, TP-Link, Netgear und Tenda sowie die Firewall-Systeme pfSense und OPNsense. Laut heise nutzen auch Sicherheits-Appliances von Citrix, Palo Alto und Ivanti sowie Load Balancer von F5 PHP.
Die US-Behörde CISA weist darauf hin, dass PHP oft als Bestandteil anderer Software verbaut ist und deshalb nicht auf den ersten Blick auffällt. Für den Betrieb heißt das: Ein Update des Webservers erreicht das PHP im NAS oder im Router nicht. Das muss der jeweilige Hersteller mit einer neuen Firmware liefern.
Nutzt ein Gerät PHP, ist es damit noch nicht automatisch verwundbar. Das hängt davon ab, welche PHP-Version eingebaut ist und wie das Gerät Anfragen verarbeitet. Für die meisten Geräte ist diese Frage zum Stand dieses Beitrags noch offen.
Ist Synology von php2shell betroffen? Was über Web Station bekannt ist
Die niederländische Cybersicherheitsbehörde NCSC-NL führt eine laufend gepflegte Liste möglicherweise betroffener Produkte. Synology Web Station und die PHP-Pakete, die Synology für seine NAS anbietet, stehen dort mit dem Status „Investigation“, also möglicherweise betroffen und in Prüfung. Web Station ist die Funktion, mit der ein Synology-NAS selbst Websites mit PHP ausliefert.
In der Synology-Übersicht der Sicherheitshinweise stand am Abend des 21. Oktober noch kein Eintrag zu php2shell. Nach unserer Einschätzung ist das Risiko am höchsten, wenn ein Synology-NAS über Web Station eine Website oder Anwendung ins Internet stellt oder seine Verwaltungsoberfläche von außen erreichbar ist. Ein NAS, das nur im eigenen Netz Dateien bereitstellt, bietet deutlich weniger Angriffsfläche.
QNAP: QTS und QuTS hero
Für QNAP führt NCSC-NL das eingebaute PHP in QTS und QuTS hero ebenfalls mit dem Status „Investigation“. Eine eigene Stellungnahme von QNAP zu php2shell lag uns zum Stand dieses Beitrags nicht vor. Wie bei Synology gilt: Entscheidend ist, ob das NAS aus dem Internet erreichbar ist, etwa über eine Portfreigabe im Router oder über eine Fernzugriffsfunktion des Herstellers.
Router, Firewalls und Hosting-Panels
Bei Routern und Firewalls ist die Lage ähnlich offen, klare Herstelleraussagen sind noch selten. Sophos etwa hat einen eigenen Hinweis veröffentlicht und untersucht seine Produkte noch. Für ein Hosting-Panel liegt eine klare Aussage vor: Laut NCSC-NL bestätigt Plesk, dass alle mit Plesk für Windows ausgelieferten PHP-Versionen betroffen sind, Plesk Obsidian steht dort noch auf „Investigation“. CISA rät, auch Software mit eingebautem PHP in die Bestandsaufnahme aufzunehmen, der Sicherheitsdienstleister Huntress nennt dafür ausdrücklich Control-Panels wie Plesk und cPanel. Wer einen eigenen Server mit einem solchen Panel betreibt, prüft deshalb das Panel und die Websites darauf.
Was Unternehmen jetzt veranlassen sollten
Vier Schritte bringen Ordnung in die Lage. Sie verlangen keine Panik, aber eine klare Zuständigkeit.
Bestandsaufnahme machen
Welche Geräte mit Weboberfläche stehen in Ihrem Netz? NAS, Router, Firewall, Telefonanlage, Kameras, Server mit Hosting-Panel. Ohne diese Liste bleibt jedes Update Zufall.
Verwaltungsoberflächen aus dem Internet nehmen
Eine NAS- oder Router-Oberfläche muss in aller Regel nicht aus dem Internet erreichbar sein. Das BSI nennt für Webserver die vorübergehende Trennung vom Internet bis zum Update als Möglichkeit, CISA rät, PHP-basierte Systeme ohne Update vom Netz zu nehmen. Für NAS und Router leiten wir daraus ab, die Verwaltungsoberfläche bis zum Firmware-Update nur im eigenen Netz erreichbar zu lassen. Für den Zugriff von außen gibt es sicherere Wege wie ein VPN.
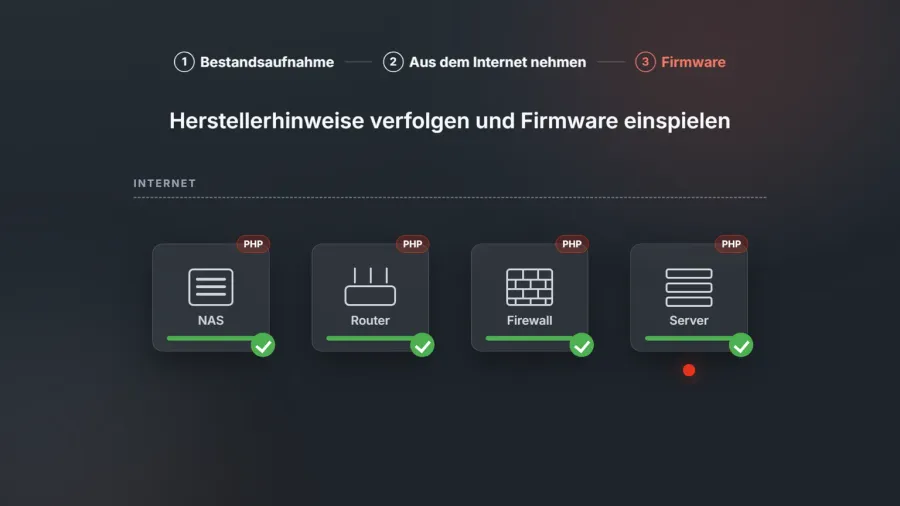
Herstellerhinweise verfolgen und Firmware einspielen
Falls Synology, QNAP oder der Hersteller Ihres Routers ein Update veröffentlicht, gehört es zügig auf das Gerät. Bei einem NAS gehört vorher eine geprüfte Datensicherung dazu, denn ein Firmware-Update ist ein Eingriff ins System. Wie eine belastbare Sicherung aussieht, zeigt unser Beitrag zum Microsoft 365 Backup mit Veeam.
Website getrennt betrachten
Die Firmen-Website läuft meist bei einem Hoster und braucht ihr eigenes PHP-Update. Für die Website-Wartung ist unsere Schwesterfirma Techiota zuständig, mehr dazu unter Website-Wartung von Techiota.
Netzleiter übernimmt das NAS-Sicherheitsupdate
Als IT-Systemhaus in Hamburg übernimmt Netzleiter das Update und die Absicherung Ihres NAS von Synology oder QNAP und weiterer Geräte mit PHP. Wir prüfen, welche Geräte bei Ihnen PHP mitbringen, schließen unnötige Zugänge aus dem Internet, spielen die Firmware ein, falls der Hersteller eine korrigierte liefert, und kontrollieren danach, ob alles wieder läuft. Der Preis richtet sich nach Ihrer Umgebung und steht nach einer kurzen Abstimmung fest.
Schreiben Sie uns an vertrieb@netzleiter.com mit dem Betreff „NAS-Sicherheitsupdate“, Hersteller und Modell Ihres NAS sowie einer Rückrufnummer. Zugangsdaten gehören nicht in diese E-Mail, die Übergabe stimmen wir im Gespräch ab. Das Angebot richtet sich an Unternehmen, Praxen und Kanzleien.
Häufige Fragen
Ist mein Synology-NAS von php2shell betroffen?
Das ist zum Stand 21. Oktober 2026 nicht geklärt. NCSC-NL führt Synology Web Station und die Synology-PHP-Pakete als möglicherweise betroffen und in Prüfung, in der Synology-Übersicht der Sicherheitshinweise stand am 21. Oktober noch kein Eintrag dazu. Am höchsten ist das Risiko, wenn das NAS über Web Station Websites ausliefert oder die Oberfläche aus dem Internet erreichbar ist.
Reicht es, das PHP-Paket auf dem NAS zu aktualisieren?
Ein aktualisiertes PHP-Paket hilft, sobald der Hersteller eines mit den korrigierten Versionen liefert. Das eingebaute PHP der Verwaltungsoberfläche erreicht ein solches Paket aber nicht unbedingt, dafür braucht es die Firmware des Herstellers.
Muss ich mein NAS jetzt ausschalten?
Nach unserer Einschätzung in der Regel nicht. Wichtig ist, dass Verwaltungsoberfläche und Web Station nicht aus dem Internet erreichbar sind, bis der Hersteller ein Update liefert. Ein NAS, das nur im eigenen Netz arbeitet und nicht von außen erreichbar ist, kann weiterlaufen.
Wer kümmert sich um die Website, wenn Netzleiter das NAS übernimmt?
Die Website-Wartung übernimmt unsere Schwesterfirma Techiota. So bleibt jede Aufgabe bei dem Team, das dafür zuständig ist.
Quellen
- PHP-Team: PHP 8.3.36 Released, 21.10.2026
- BSI: Cybersicherheitswarnung PHP, 21.10.2026
- BleepingComputer: PHP ships emergency patches for critical PHP2Shell flaws, 21.10.2026
- heise online: php2shell, Critical flaws allow code injection in PHP, 21.10.2026
- NCSC-NL: php2shell, Liste möglicherweise betroffener Software, Stand 21.10.2026
- CISA: Critical Vulnerabilities in PHP Require Immediate Patching, 21.10.2026
- Synology: Product Security Advisory, abgerufen 21.10.2026
- QNAP: Security Advisories, abgerufen 21.10.2026
- dpa über teltarif.de: Behörden reihenweise offline, 21.10.2026
- Huntress: Rapid Response php2shell, 21.10.2026
- Sophos: Advisory PHP2Shell, 21.10.2026
- tagesschau.de: Sicherheitslücke bedroht weltweit Webseiten, 21.10.2026