(aktualisiert am ) · Mehdi Aroui · Cybersecurity · Lesedauer von ca. 3 Min.
NIS2: EU verpflichtet Unternehmen zu höherer Cybersicherheit
NIS2 macht IT-Sicherheit zur gesetzlichen Pflicht: Bußgelder bis 10 Millionen Euro für besonders wichtige Einrichtungen, Umsetzungs- und Überwachungspflicht der Geschäftsleitung und konkrete EU-Vorgaben zu Risikomanagement, Meldepflichten und technischen Maßnahmen.
Dieser Beitrag wurde mit Blick auf den Stand 2026 überarbeitet. Sicherheitsvorfälle treffen nicht mehr nur einzelne Unternehmen, sondern können ganze Lieferketten und Versorgungsstrukturen lahmlegen. Die EU hat darauf reagiert und Ende 2022 das NIS2-Paket verabschiedet.
Warum NIS2?
Die erste EU-Richtlinie zur Netz- und Informationssicherheit (NIS) galt seit 2016. Sie war für die damalige Bedrohungslage ausgelegt. Ransomware-Angriffe auf kritische Infrastrukturen, staatlich geförderte Spionage und der Anstieg professioneller Cyberkriminalität haben die Anforderungen seitdem fundamental verschoben.
NIS2 ersetzt die alte Richtlinie und erweitert den Geltungsbereich erheblich. Ergänzt wird sie durch den Cyber Resilience Act, der Sicherheitsanforderungen direkt an Produkte mit digitalen Elementen knüpft.
Wen betrifft NIS2?
Die Richtlinie gilt für Organisationen in regulierten Sektoren, die mindestens 50 Mitarbeitende beschäftigen oder einen Jahresumsatz und eine Jahresbilanzsumme von jeweils über 10 Millionen Euro haben (§ 28 Abs. 2 BSIG). Für einige Einrichtungsarten gilt keine Größenschwelle, etwa für Betreiber kritischer Anlagen, Vertrauensdiensteanbieter, DNS-Diensteanbieter, TLD-Registries sowie Anbieter öffentlich zugänglicher Telekommunikationsdienste und Betreiber öffentlicher Telekommunikationsnetze (§ 28 Abs. 1 und 2 BSIG).
Hochkritische Sektoren umfassen Energieversorger, Transportunternehmen, Gesundheitsversorger und Raumfahrtorganisationen.
Weitere betroffene Bereiche sind Post- und Kurierdienste, Chemiehersteller, Lebensmittelproduzenten, Hersteller von Elektronik und Datenverarbeitungsgeräten, die Automobilindustrie sowie digitale Dienste wie Online-Marktplätze und Suchmaschinen.
Die Aufzählungen geben eine Auswahl wieder, vollständig stehen die Sektoren in den Anlagen 1 und 2 zum BSIG. Für Telekommunikation und Teile der Energiewirtschaft gelten teils Sonderregeln im TKG und EnWG, für Finanzunternehmen die EU-Verordnung DORA (§ 28 Abs. 5 und 6 BSIG).
Was Unternehmen konkret umsetzen müssen
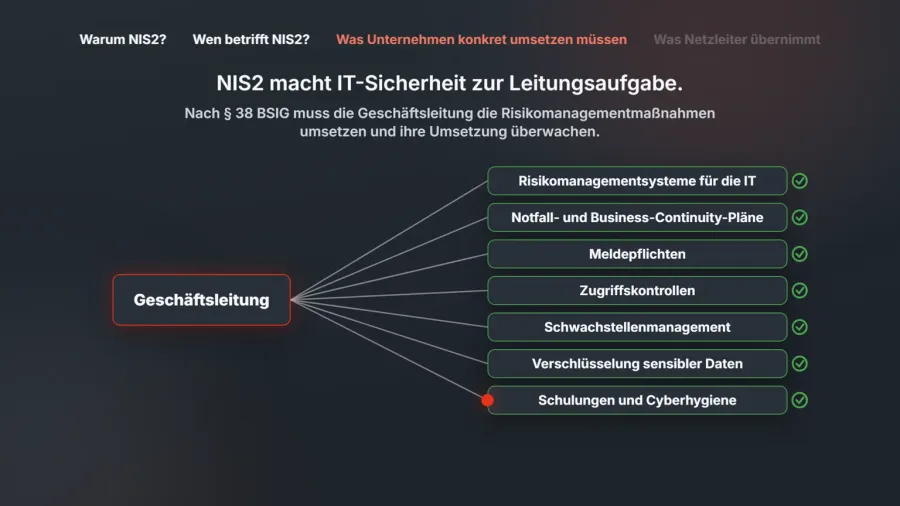
NIS2 macht IT-Sicherheit zur Leitungsaufgabe. Nach § 38 BSIG muss die Geschäftsleitung die Risikomanagementmaßnahmen umsetzen und ihre Umsetzung überwachen.
Konkret schreibt die Richtlinie vor:
- Risikomanagementsysteme für die IT
- Notfall- und Business-Continuity-Pläne
- Meldepflichten bei Sicherheitsvorfällen gegenüber Aufsichtsbehörden
- Zugriffskontrollen und Identity Management
- Schwachstellenmanagement und Patch-Prozesse
- Verschlüsselung sensibler Daten
- Grundlegende Schulungen und Cyberhygiene für Mitarbeitende
Häufige Fragen
Ab welcher Unternehmensgröße gilt NIS2?
NIS2 gilt für Organisationen in regulierten Sektoren, die mindestens 50 Mitarbeitende beschäftigen oder einen Jahresumsatz und eine Jahresbilanzsumme von jeweils über 10 Millionen Euro haben, etwa Energieversorger, Gesundheitsversorger oder Hersteller von Elektronik und Datenverarbeitungsgeräten. Für einige Einrichtungsarten gilt keine Größenschwelle, siehe oben.
Was droht bei Verstößen gegen NIS2?
Nach § 38 Absatz 1 BSIG muss die Geschäftsleitung die Risikomanagementmaßnahmen umsetzen und ihre Umsetzung überwachen. Für besonders wichtige Einrichtungen sind Bußgelder bis zu 10 Millionen Euro möglich, bei mehr als 500 Millionen Euro Gesamtumsatz bis zu 2 Prozent des Gesamtumsatzes (§ 65 Absatz 5 und 6 BSIG).
Welche technischen Maßnahmen schreibt NIS2 konkret vor?
Dazu gehören Risikomanagementsysteme, Notfall- und Business-Continuity-Pläne, Meldepflichten bei Sicherheitsvorfällen, Zugriffskontrollen und Identity Management, Schwachstellenmanagement, Verschlüsselung sensibler Daten sowie grundlegende Schulungen und Cyberhygiene für Mitarbeitende.
Was Netzleiter übernimmt
Netzleiter unterstützt Unternehmen bei der Entwicklung eines Schutzkonzepts nach NIS2-Anforderungen, der Erstellung einer Notfalldokumentation und der technischen Umsetzung der Maßnahmen. Netzleiter betreut KMU in Hamburg und der Metropolregion bei der NIS2-Umsetzung.
Fragen zur NIS2-Betroffenheit und zu konkreten nächsten Schritten: Hotline 040 25 499 500 oder vertrieb@netzleiter.com.
Weiterführend: NIS2-Überblick für Entscheider


